Şifreleme, SSL ve TLS'yi Anlama
Şifreleme Güvenli dijital iletişimin temelidir; okunabilir verileri yetkisiz erişimi önlemek için okunamaz şifreli metne dönüştürür. SSL (Secure Sockets Layer) ve TLS (Transport Layer Security), veri iletimini koruyan şifreleme tabanlı protokollerdir. networkÖrneğin web siteleri, e-postalar ve bulut hizmetleri gibi uygulamalar için SSL/TLS, gizlilik, bütünlük ve kimlik doğrulama sağlayarak istemciler ve sunucular arasında güvenli bağlantılar kurulmasını mümkün kılar ve bu da onları modern uygulamalar için vazgeçilmez kılar. network güvenlikNEOX PacketShark gibi araçlar, kuruluşların şunları yapmasına olanak tanır: SSL/TLS trafiğini izlemek Şifrelenmiş verilerden ödün vermeden görünürlüğü ve performansı güvenli bir şekilde sağlar.
Şifreli Metin Nedir?
Veriler şifrelendiğinde, düz metin adı verilen orijinal okunabilir biçiminden, şifreli metin adı verilen okunamaz bir biçime dönüştürülür. Şifreli metin, rastgele bir karakter dizisi olarak görünür ve doğru şifre çözme anahtarı olmadan anlaşılamaz.
Örnek:
- Düz metin: MyPassword123
- Ciphertext (AES encryption): 8f3d2a9b1c4e6f0a9d7b…
Bu işlem, verilerin ele geçirilmesi durumunda bile yetkisiz kişiler tarafından okunamamasını sağlar. Düz metin ile şifreli metin arasındaki dönüşüm, bu dönüşümü mümkün kılan şeydir. şifreleme güvenli.
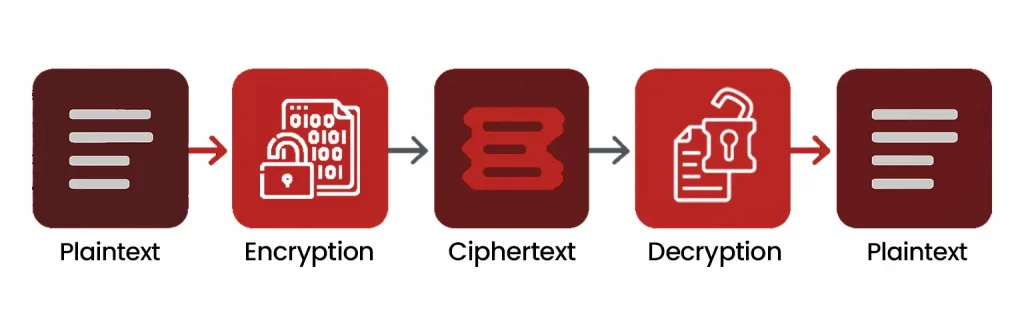
Şema 1: Şifreli Metin Akışı
Şifreleme Nedir?
Şifreleme, okunabilir verileri (düz metin) yetkisiz erişimi önlemek için okunamaz koda (şifreli metin) dönüştürme işlemidir. Yalnızca doğru şifre çözme anahtarına sahip olan kişi verileri orijinal haline geri döndürebilir.
Şifreleme, e-postalardan ve web trafiğinden sunucularda depolanan dosyalara kadar, hem iletim halindeki hem de depolanan verileri korur. Bu, altyapının temelidir. güvenli iletişim hem de network koruma.
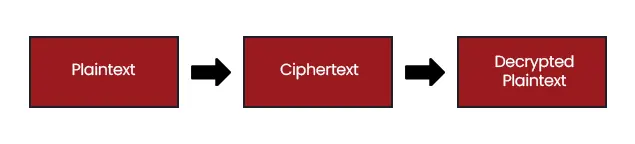
Şema 2: Şifreleme Akışı
Şifreleme Nasıl Çalışır?
Şifreleme algoritmalara ve anahtarlara dayanır:
- Şifreleme algoritması: Verilerin şifreli metne nasıl dönüştürüleceğini tanımlar.
- anahtar: Şifreleme işleminin kesin çıktısını belirler.
Şifreleme türleri:
- Simetrik Şifreleme: Hem şifreleme hem de şifre çözme için aynı anahtar kullanılır (örneğin AES). Hızlı ve verimli.
- Asimetrik Şifreleme: Şifrelemek için genel bir anahtar, şifreyi çözmek için özel bir anahtar kullanır (örneğin, RSA). Veri alışverişinde daha güçlü güvenlik sağlar.
Şifreleme, verinin ele geçirilmesi durumunda bile doğru anahtar olmadan okunamamasını sağlar.
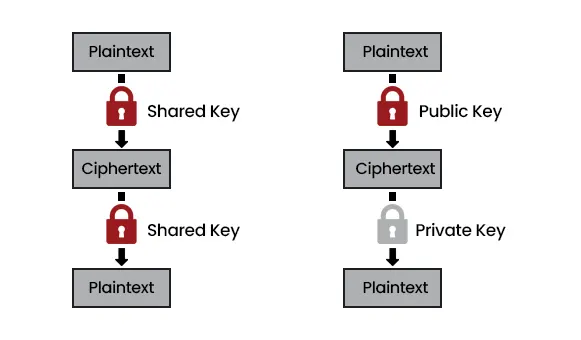
Şema 3: Simetrik ve Asimetrik Şifreleme
SSL ve TLS Protokolleri Nelerdir?
SSL (Güvenli Soket Katmanı) ve TLS (Taşıma Katmanı Güvenliği) Veri iletimini şifreleyen protokollerdir. networkÖrneğin, giriş bilgileri, kredi kartı numaraları ve şirket içi yazışmalar gibi hassas bilgileri korurlar.
TLS, SSL'nin modern ve daha güvenli halefidir. Her iki protokol de şunları sağlar:
- Şifreleme: Verileri aktarım sırasında güvence altına alır
- Kimlik doğrulama: Sunucuların kimliğini doğrular
- Dürüstlük: Verinin iletim sırasında bozulmamasını sağlar
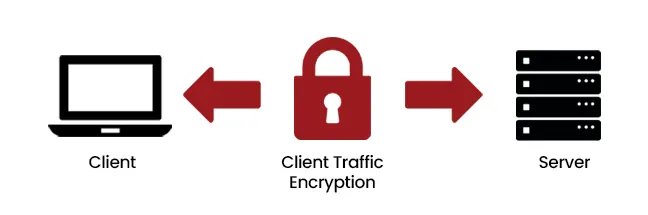
Şema 4: İstemci ve Sunucu Arasında HTTPS Trafik Şifrelemesi
SSL/TLS El Sıkışma İşlemi
- İstemci güvenli bir oturum talep ediyor.
- Sunucu kimliğini kanıtlayan dijital bir sertifika ile yanıt verir.
- Her iki taraf da şifreleme algoritmaları ve oturum anahtarları konusunda mutabık kalıyor.
- Şifreli iletişim oturum anahtarı kullanılarak başlar.
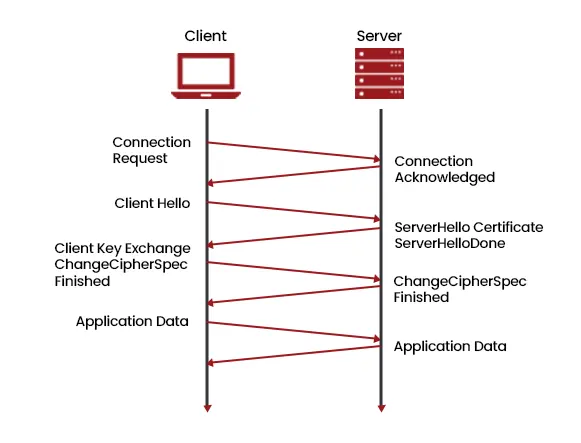
Şema 5: SSL/TLS El Sıkışma
Ağ İzlemede Şifreleme
Şifrelenmiş trafik, izleme, sorun giderme ve diğer konularda zorluklar yaratmaktadır. tehdit algılama. Gibi ürünler NEOX PacketShark Güvenliği tehlikeye atmadan SSL/TLS trafik analizini kolaylaştırın. PacketShark, ekiplerin şifrelenmiş trafiği güvenli bir şekilde yakalamasına, incelemesine ve izlemesine olanak tanır:
- Performans optimizasyonu
- Tehdit algılama
- Uyumluluk raporlaması (GDPR, HIPAA, vb.)
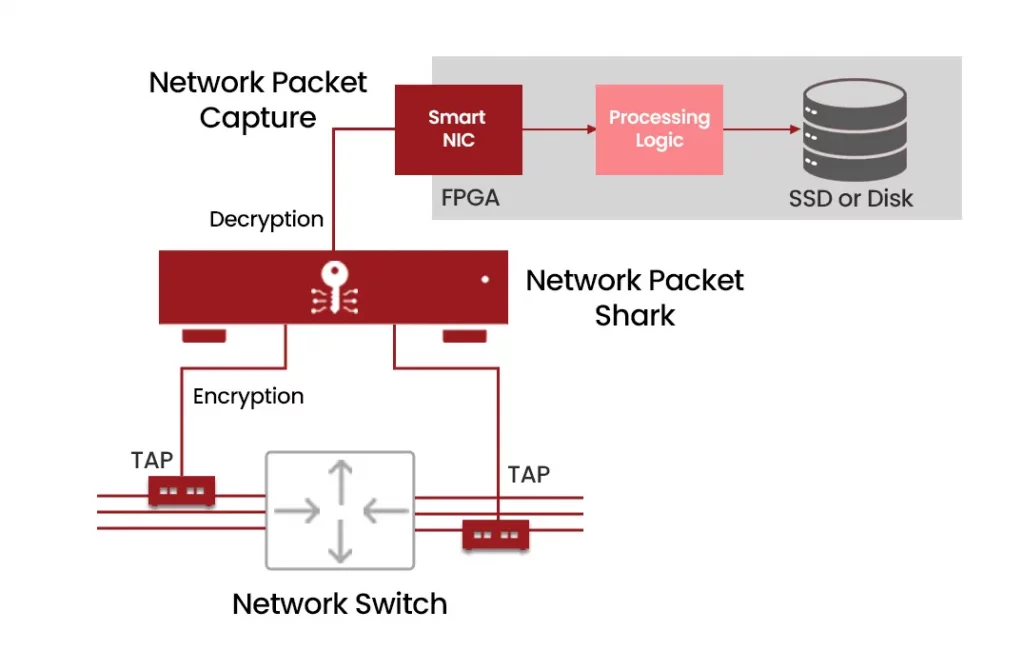
Şema 6: PacketShark'ın SSL/TLS trafiğini yakalaması
Şifreleme Neden Önemlidir?
Şifreleme, modern dünyada kritik öneme sahiptir. network güvenlik:
- Dinlemeyi ve yetkisiz erişimi engeller
- Veri bütünlüğünü ve gerçekliğini korur
- Yasal standartlara uygunluğu sağlar
- VPN'lerde olmazsa olmaz, bulut networksve kurumsal sistemler
PacketShark ile SSL/TLS Trafik Analizi
NEOX PacketShark şifrelenmiş işlemler için tasarlanmıştır. network ortamları:
- SSL/TLS trafiğini gerçek zamanlı olarak yakalar
- Hassas verileri tamamen şifresini çözmeden ayrıntılı bilgiler sağlar
- Anomalileri tespit etmeye, trafik akışını optimize etmeye ve uyumluluğu korumaya yardımcı olur
"PacketShark ile, network Ekipler, şifrelenmiş trafiği güvenli bir şekilde izleyebilirken, kendi kontrolleri ve görünürlüklerini de koruyabilirler. network".
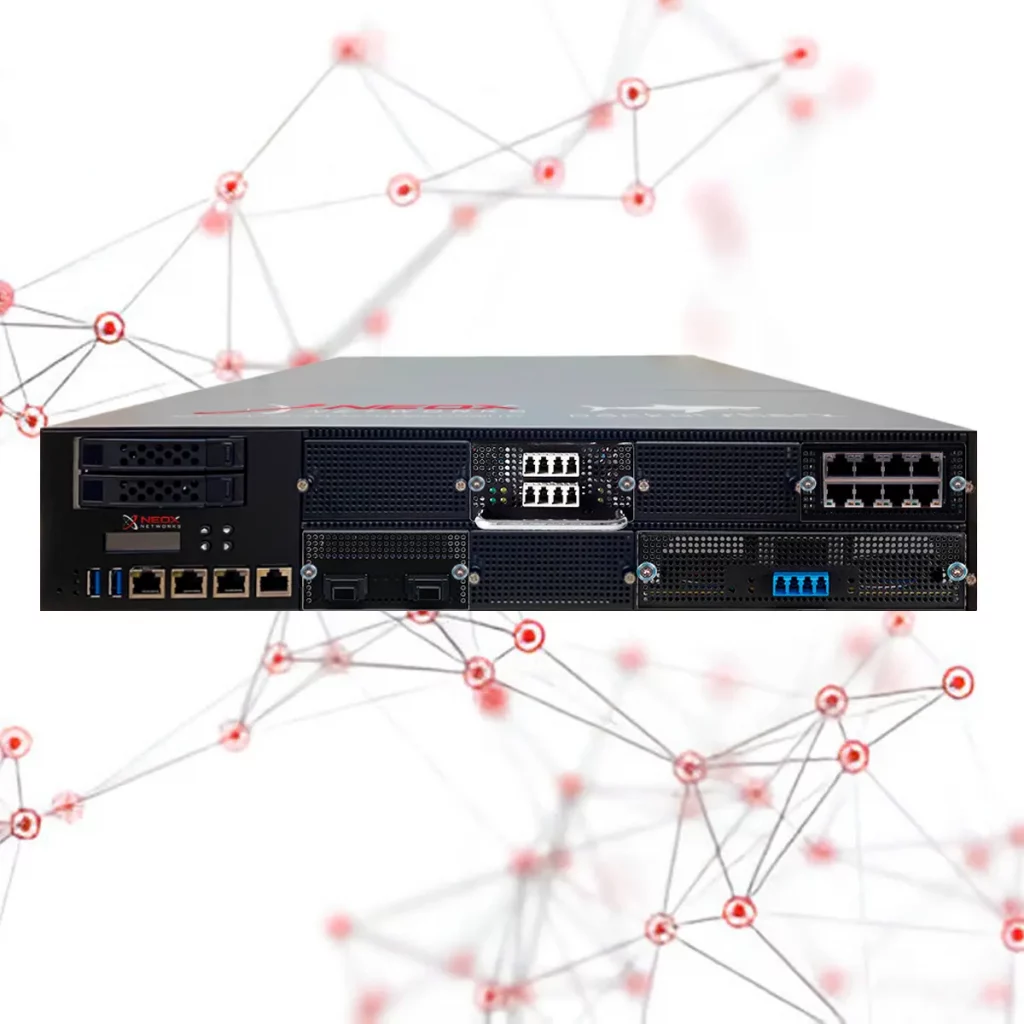
Şema 7: PacketShark SSL/TLS
SSS
SSL ile TLS arasındaki fark nedir?
TLS, daha güçlü şifreleme ve kimlik doğrulaması sunan, SSL'nin güncellenmiş ve daha güvenli sürümüdür.
SSL/TLS trafiği güvenli bir şekilde analiz edilebilir mi?
Evet, PacketShark gibi araçlar hassas verileri ifşa etmeden şifrelenmiş trafiğin izlenmesine olanak tanır.
Şifreleme neden önemlidir? network güvenlik?
Yetkisiz erişimi engeller, veri bütünlüğünü sağlar ve hassas iletişimleri korur.
Dijital sertifikalar nasıl çalışır?
Sertifikalar sunucu kimliğini doğrular ve istemciler ile sunucular arasında şifreli bağlantıları etkinleştirir.
Şifrelenmiş paketler şifresi çözülmeden izlenebilir mi?
Evet, PacketShark görünürlük ve performans izleme için şifreli paket analizini mümkün kılar.