كيفية وصول المؤسسات إلى بيانات حركة المرور الهامة
التنصت على الشبكة تُعد تقنية أساسية لتحقيق الكمال network رؤية في بيئات تكنولوجيا المعلومات الحديثة. مع استمرار المؤسسات في تبني بنى الحوسبة السحابية الهجينة, أعباء عمل الذكاء الاصطناعي، والتطبيقات الموزعة، و استراتيجيات متقدمة لرصد الأمن السيبراني، والحصول على وصول موثوق إلى network أصبحت حركة المرور أكثر أهمية من أي وقت مضى.
بدون رؤية مناسبة لـ network فرق الاتصالات والأمن network قد يواجه المهندسون وفرق العمليات صعوبة في تحديد مشكلات الأداء، والتحقيق في التهديدات، واستكشاف أخطاء التطبيقات وإصلاحها، والحفاظ على الامتثال. وهنا تكمن المشكلة. network نقر يلعب دورا حاسما.
من خلال توفير وصول مباشر وغير منقطع إلى network حركة المرور، network نقر يُمكّن المؤسسات من جمع بيانات على مستوى الحزم لـ التقاط الحزمة, تحليل حركة المرور, network الرصد و إمكانية المراقبة العميقة، ومراقبة الأمن السيبراني، و معلومات المرور المبادرات.
ما هو التنصت على الشبكة؟
التنصت على الشبكة هي عملية الوصول والنسخ network حركة المرور باستخدام Network TAP (نقطة وصول الاختبار) لتوفير أدوات المراقبة والأمان والرصد مع رؤية كاملة لـ network مجال الاتصالات.
على عكس طرق جمع بيانات المرور الأخرى، network يوفر النقر وصولاً مباشراً إلى network حزم البيانات دون التأثير على حركة مرور الإنتاج.
المنظمات تستخدم network نقر من أجل دعم:
- رؤية الشبكة
- التقاط الحزم
- مراقبة حركة المرور
- إمكانية المراقبة العميقة
- مراقبة الأمن السيبراني
- شبكة الطب الشرعي
- معلومات المرور
- مراقبة أداء التطبيق
التنصت على الشبكة يُمكّن المؤسسات من المراقبة network النشاط بدقة مع الحفاظ على network الموثوقية والأداء.
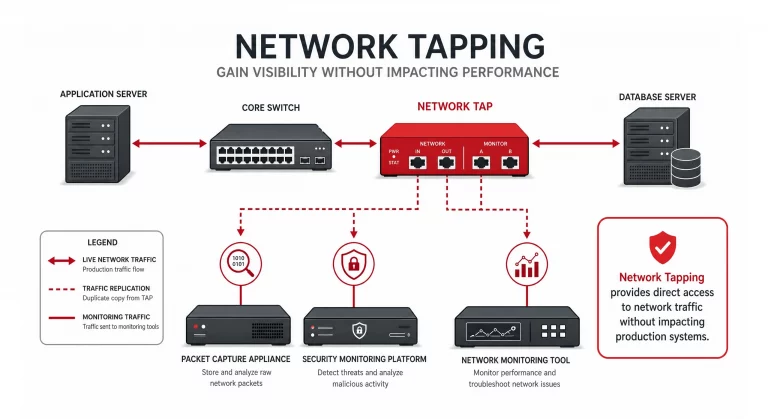
الرسم التوضيحي 1: التنصت على الشبكة
لماذا يُعدّ التنصت على الشبكة أمراً مهماً؟
تُنتج بيئات المؤسسات الحديثة كميات هائلة من network حركة المرور عبر:
- مراكز البيانات
- بيئات السحابة الهجينة
- عمليات النشر متعددة السحابات
- البنية التحتية للذكاء الاصطناعي
- مجموعات Kubernetes
- البيئات الافتراضية
- التطبيقات الموزعة
As networkمع ازدياد التعقيد، يمكن أن تنشأ فجوات في الرؤية، مما يجعل من الصعب مراقبة الأداء والتحقيق في الحوادث واكتشاف تهديدات الأمن السيبراني.
تساعد عملية التنصت على الشبكة في القضاء على هذه الثغرات الأمنية من خلال توفير وصول كامل إلى network حركة المرور.
المنظمات المنفذة network نقر يكسب:
- تحسن network رؤية
- تحسين مراقبة الأمن السيبراني
- استكشاف الأخطاء وإصلاحها بشكل أسرع
- تعزيز تحليل الحزم
- قدرات امتثال أقوى
- تحسن معلومات المرور
التنصت على الشبكة يشكل أساسًا بالغ الأهمية لهياكل المراقبة الحديثة.
كيفية Network TAPs إدارة وتوزيع حركة المرور
Network TAPs يمكن أن توفر network يتم توجيه حركة المرور إلى أدوات المراقبة والأمان بطرق مختلفة حسب متطلبات بنية المراقبة. NEOX PacketRaven Network TAPs يدعم خيارات معالجة حركة المرور المرنة، بما في ذلك أوضاع Breakout و Aggregation و Regeneration، مما يسمح للمؤسسات بتحديد كيفية تسليم حركة المرور التي تم التقاطها إلى البنية التحتية للمراقبة الخاصة بها.
وضع الهروب
يفصل وضع Breakout حركة مرور الإرسال (TX) والاستقبال (RX) في وضع الإرسال والاستقبال المتزامن الكامل network الاتصال بقنوات مراقبة مستقلة. يتيح ذلك لأدوات المراقبة تحليل كل اتجاه على حدة، وهو أمر مفيد لتحليل الحزم بالتفصيل، واستكشاف الأخطاء وإصلاحها، ومراقبة حركة البيانات.
NEOX PacketRaven Network TAPs، بما في ذلك بعض الطرازات المحمولة المختارة، توفر وضع Breakout للنشر الذي يتطلب الوصول المنفصل إلى حركة مرور TX و RX.
وضع التجميع
يجمع وضع التجميع حركة مرور الإرسال والاستقبال من وضع الإرسال والاستقبال المتزامن الكامل network الاتصال بتدفق مراقبة واحد. وهذا يسمح لأداة المراقبة أو الأمان بالعمل مع تدفق واحد. network واجهة لاستقبال حركة البيانات من كلا الاتجاهين.
NEOX PacketRaven Network TAPs يمكن لنمط التجميع تبسيط بنى المراقبة من خلال توفير كلا الاتجاهين network حركة البيانات إلى واجهة مراقبة واحدة.
وضع التجديد
يقوم وضع التجديد بإنشاء نسخ متعددة من الملفات الملتقطة network يقوم النظام بمعالجة حركة البيانات وإرسالها إلى أدوات المراقبة والأمان المختلفة في وقت واحد. وهذا يسمح بمراقبة واحدة فقط. network توفير اتصال لتوصيل حركة البيانات إلى أنظمة متعددة مثل التقاط الحزم، ونظام كشف التسلل/الكشف عن الشبكة، network منصات التحليل ومراقبة الأمن.
NEOX PacketRaven Network TAPs تتيح خاصية إعادة التجديد للمؤسسات مشاركة نفس network حركة البيانات عبر أدوات مراقبة متعددة دون نشر نقطة وصول منفصلة لكل أداة.
تمنح هذه الأساليب مجتمعة المؤسسات مرونة أكبر في كيفية network يتم الوصول إلى حركة المرور وتوصيلها، مما يساعد على الربط Network TAPs باستخدام أدوات التقاط الحزم والأمان والمراقبة المستخدمة في جميع أنحاء بنية المراقبة.
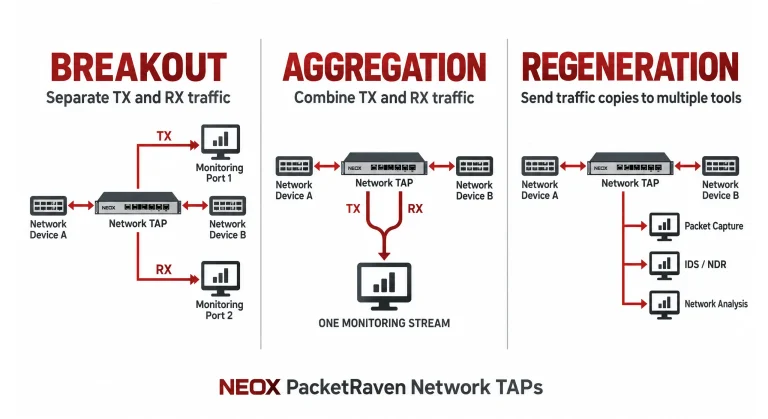
الرسم البياني 2 : Network TAPs عملية المناولة
كيف تعمل عملية التنصت على الشبكة؟
A Network TAP يتم تثبيته مباشرة في network المسار بين الأجهزة المتصلة.
عندما تمر حركة المرور عبر network عند الاتصال، يقوم جهاز TAP بإنشاء نسخة طبق الأصل من كل حزمة بيانات ويرسل تلك البيانات إلى نظام المراقبة و أدوات الأمن.
يستمر تدفق البيانات الإنتاجية دون انقطاع بينما تتلقى أنظمة المراقبة رؤية كاملة للحزم.
نموذجي network نقر تشمل الهندسة المعمارية ما يلي:
Network TAPs
توفير وصول مباشر للحزم.
وسطاء الحزم
تجميع حركة المرور وتصفيتها وتحسينها وتوزيعها.
Packet Capture أجهزة المنزل
تخزين وتحليل بيانات الحزم.
منصات مراقبة الأمن
الكشف عن التهديدات والتحقيق في الأنشطة المشبوهة.
منصات المراقبة العميقة
استخلص رؤى قابلة للتنفيذ من بيانات حركة المرور على مستوى الحزم.
تضمن هذه البنية قدرة المؤسسات على مراقبة حركة البيانات دون التأثير على network أداء.
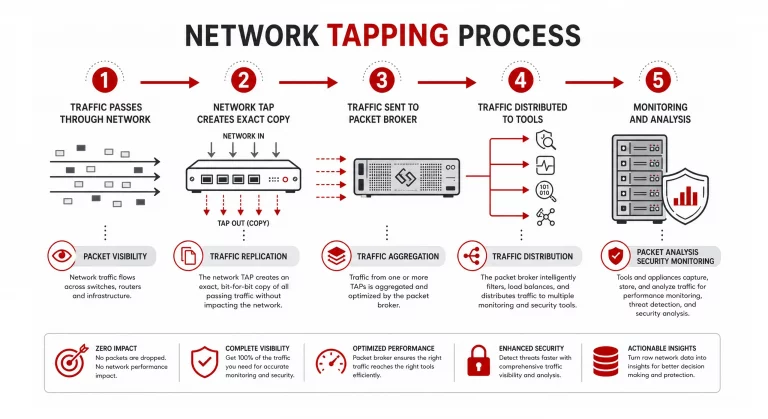
الرسم التوضيحي 3: عملية التنصت على الشبكة
التنصت على الشبكة مقابل نسخ المنافذ
أحد أكثر الأسئلة شيوعاً التي تطرحها المنظمات هو ما إذا network نقر أو أن خاصية النسخ المتطابق للمنفذ توفر رؤية أفضل.
التنصت على الشبكة | بورت ميرورينغ |
يلتقط جميع الحزم | قد يتم إسقاط الطرود |
المراقبة السلبية | يعتمد على التبديل |
لا يوجد تأثير على حركة الإنتاج | قد يؤثر على أداء المحول |
رؤية موثوقة لحزم البيانات | ثغرات الرؤية المحتملة |
يدعم السرعة العالية networks | قابلية محدودة للتوسع |
مفضلة للمراقبة الأمنية | يستخدم غالبًا للمراقبة الأساسية |
على الرغم من أن خاصية نسخ المنافذ قد تكون مناسبة لبعض البيئات، network نقر يُعتبر هذا النهج بشكل عام هو النهج المفضل للمؤسسات التي تتطلب موثوقية network رؤية والمراقبة على مستوى الحزم.
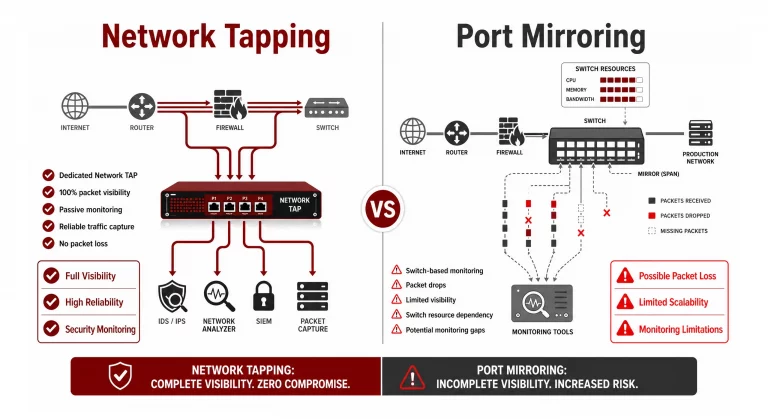
الرسم التوضيحي 4: التنصت على الشبكة مقابل نسخ المنافذ
فوائد التنصت على الشبكة
رؤية الشبكة الكاملة
التنصت على الشبكة يوفر الوصول المباشر إلى network الاتصالات عبر البيئات المادية والافتراضية والسحابية.
تكتسب المنظمات رؤية أوضح لما يلي:
- حركة مرور التطبيقات
- اتصالات المستخدم
- تفاعلات الخادم
- حركة المرور بين الشرق والغرب
- حركة المرور بين الشمال والجنوب
- أحمال العمل السحابية
- حركة مرور البنية التحتية للذكاء الاصطناعي
تتيح الرؤية الكاملة للفرق فهم network سلوك أكثر دقة.
تحسن Packet Capture
التقاط الحزم تعتمد الحلول على جمع بيانات حركة المرور بدقة.
يضمن التنصت على الشبكة أنظمة التقاط الحزم يستلم:
- تدفقات الحزم الكاملة
- طوابع زمنية دقيقة للحزم
- رؤية موثوقة لحزم البيانات
- إمكانية الوصول إلى حركة المرور عالية السرعة
هذا يحسن تحليل الحزم و network استكشاف الأخطاء وإصلاحها القدرات.
مراقبة محسّنة للأمن السيبراني
تعتمد فرق الأمن السيبراني على رؤية مستوى الحزم لتحديد التهديدات والتحقيق في الحوادث.
يدعم التنصت على الشبكة ما يلي:
- كشف التهديد
- تحقيق في البرمجيات الخبيثة
- شبكة الطب الشرعي
- الاستجابة للحادث
- الكشف عن الحركة الجانبية
- تحليل حركة المرور بين الشرق والغرب
من خلال توفير رؤية كاملة لحركة المرور، network يساعد التنصت فرق الأمن على اكتشاف الأنشطة الضارة التي قد تمر دون أن يلاحظها أحد لولا ذلك.
مراقبة أفضل لأداء الشبكة
غالباً ما تنشأ مشكلات الأداء من الداخل network مجال الاتصالات.
يُمكّن التنصت على الشبكة الفرق من مراقبة ما يلي:
- وقت استجابة التطبيق
- فقدان الحزمة
- إعادة الإرسال
- اختناقات مرورية
- تبعيات الخدمة
تساهم هذه الرؤية في تسريع تحليل الأسباب الجذرية وتحسين الكفاءة التشغيلية.
يدعم المراقبة العميقة
إمكانية المراقبة العميقة يعتمد على بيانات حركة المرور عالية الجودة على مستوى الحزم.
توفر عملية مراقبة الشبكة إمكانية رؤية حركة البيانات اللازمة لما يلي:
- معلومات المرور
- رؤية الشبكة
- تحليلات الحزم
- رؤية السحابة
- مراقبة السحابة الهجينة
- إمكانية المراقبة بالذكاء الاصطناعي
المنظمات التي تسعى إمكانية المراقبة العميقة الاستراتيجيات التي يتم نشرها بشكل متكرر network استخدام الحلول كعنصر أساسي في بنية المراقبة الخاصة بهم.
أين يُستخدم التنصت على الشبكة؟
شبكات المؤسسة
تستخدم المنظمات الكبيرة network نقر لتحسين الرؤية عبر البنية التحتية الحيوية.
مراكز العمليات الأمنية (SOC)
تستخدم فرق مركز عمليات الأمن السيبراني network استخدام تقنية النقر لدعم مراقبة الأمن السيبراني واكتشاف التهديدات.
مراكز البيانات
التنصت على الشبكة يُمكّن من مراقبة حركة البيانات عالية السرعة عبر بيئات مراكز بيانات المؤسسات.
بيئات السحابة الهجينة
المنظمات تستخدم network نقر للحفاظ على الرؤية أثناء انتقال أحمال العمل بين البيئات المحلية والبيئات السحابية.
للخدمات المالية
تستخدم المؤسسات المالية network التجسس لأغراض الامتثال، ومراقبة الأمن، وتحليل الأداء.
شبكات الحكومة
المنظمات الحكومية تنشر network نقر لتحسين الرؤية ودعم العمليات الأمنية.
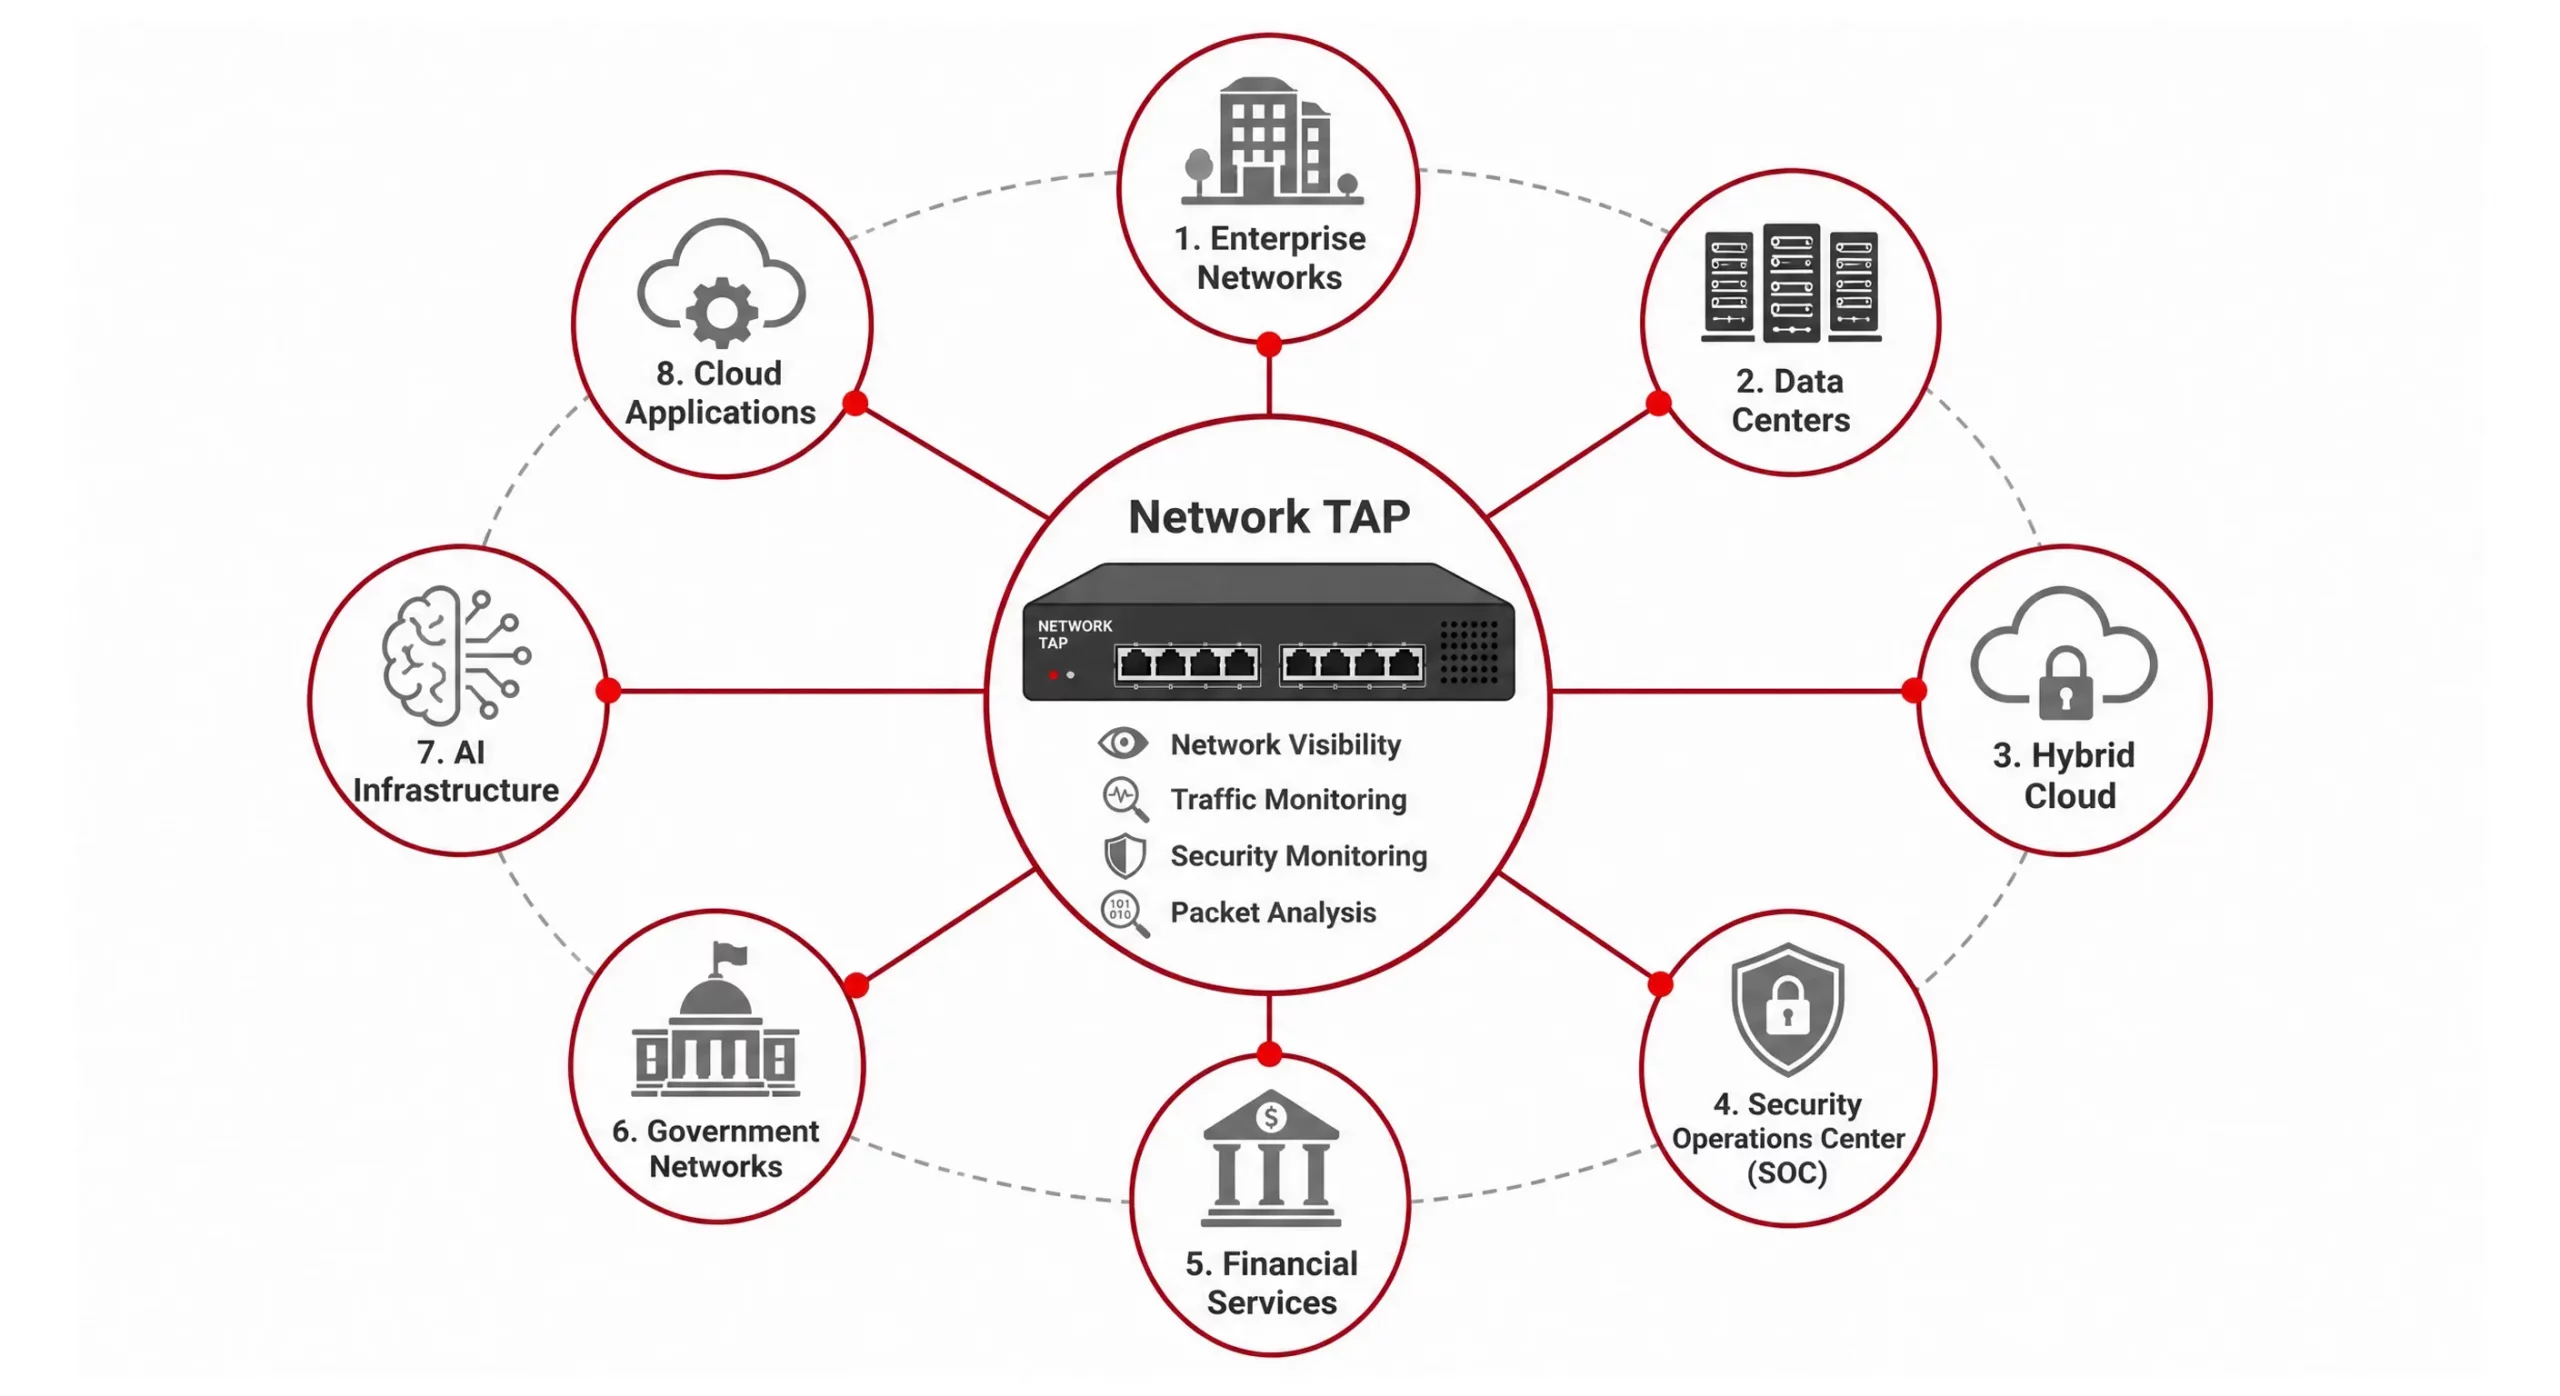
الرسم البياني 5: رؤية التنصت على الشبكة
التنصت على الشبكة و Packet Capture
التنصت على الشبكة و التقاط الحزمة العمل معًا لتوفير شامل network رؤية.
تتيح عملية التنصت على الشبكة الوصول إلى حركة البيانات.
أنظمة التقاط الحزم تسجيل وتخزين حركة البيانات.
يدعمون معاً ما يلي:
- تحليل حركة المرور التاريخية
- تحقيقات التهديدات
- مراقبة الامتثال
- استكشاف أخطاء الشبكة وإصلاحها
- تحليل الحزمة العميقة
بدون الوصول الموثوق إلى حركة البيانات، قد تفوت حلول التقاط الحزم معلومات مهمة network النشاط.
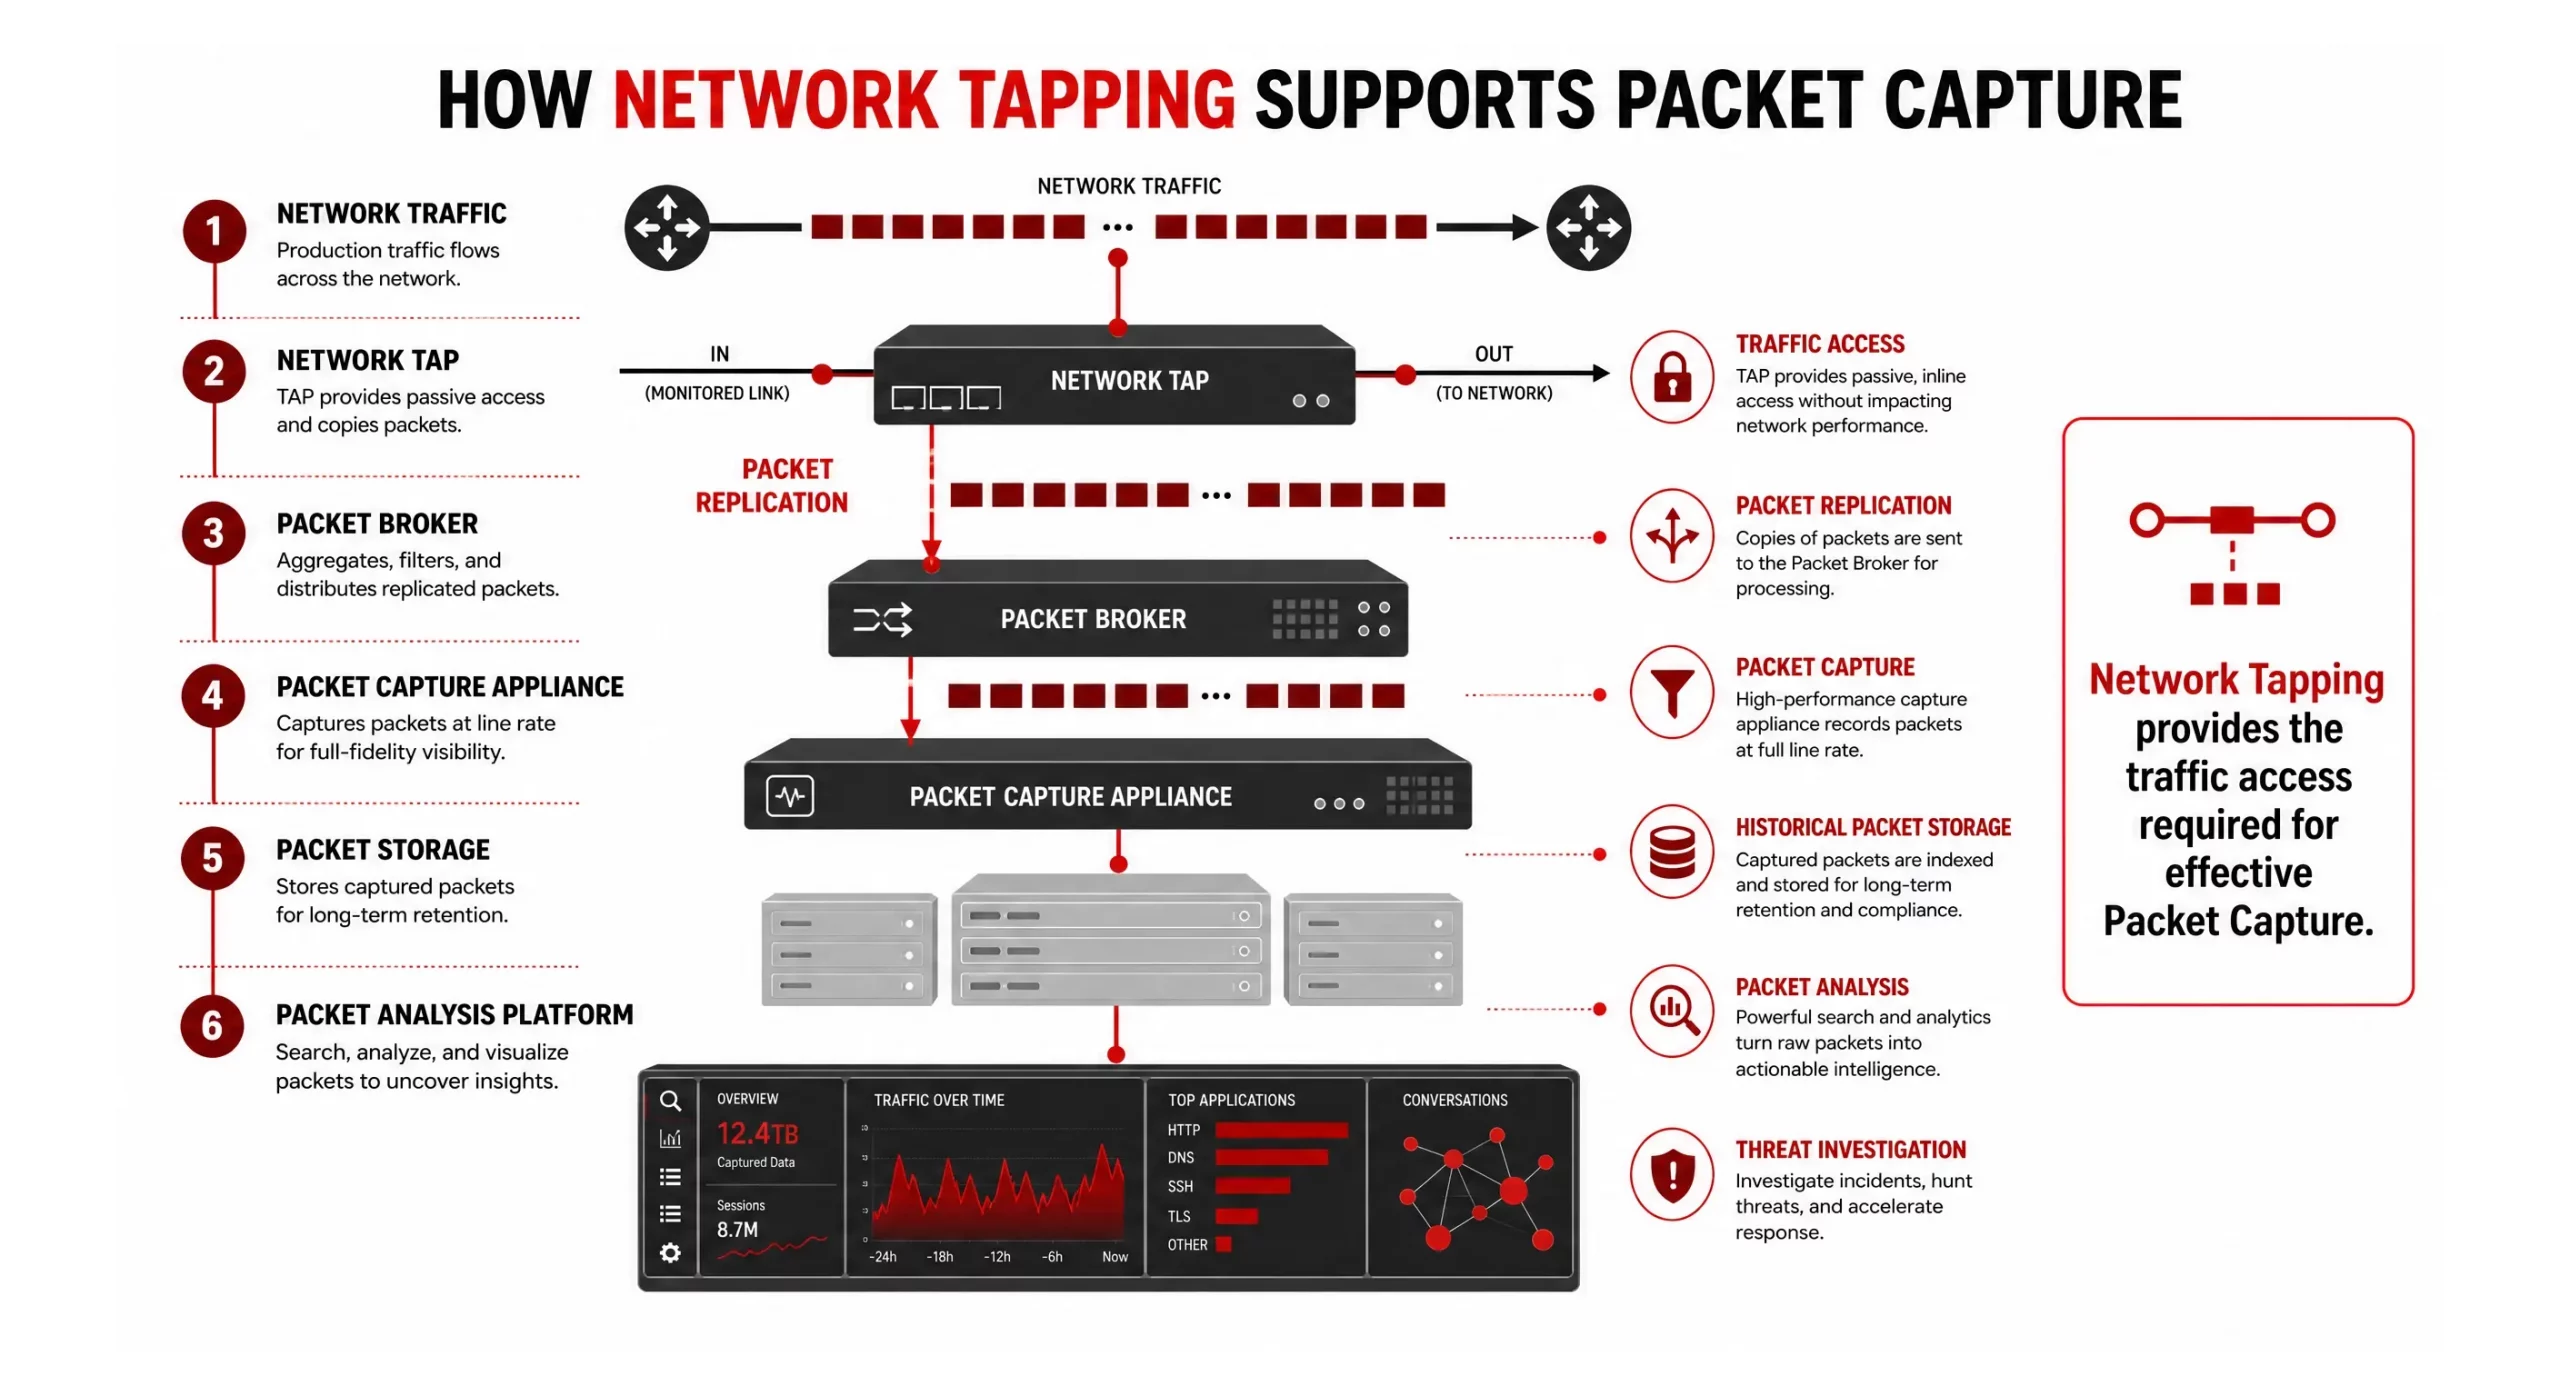
الرسم التوضيحي 6: دعامات التنصت على الشبكة Packet Capture
مراقبة الشبكة وتحليل حركة البيانات
معلومات المرور يحوّل بيانات الحزم الخام إلى رؤى قابلة للتنفيذ.
التنصت على الشبكة وتدعم معلومات المرور من خلال توفير الوصول إلى:
- اتصالات الشبكة
- نشاط المستخدم
- سلوك التطبيق
- تفاعلات البنية التحتية
- حركة مرور السحابة
تستخدم المنظمات معلومات حركة المرور لتحسين الوعي التشغيلي وفعالية الأمن السيبراني.
استغلال الشبكات للمراقبة العميقة
تتبنى الخطط الحديثة بشكل متزايد إمكانية المراقبة العميقة استراتيجيات لاكتساب فهم أعمق لـ network النشاط.
تجمع تقنية المراقبة العميقة بين:
- رؤية الحزم
- معلومات المرور
- تحليلات الحزم
- شبكة الرصد
- رؤية السحابة
- إمكانية المراقبة بالذكاء الاصطناعي
التنصت على الشبكة ويُعد المصدر الرئيسي لبيانات مستوى الحزمة المطلوبة لدعم هذه المبادرات.
بدون network قد تواجه المؤسسات صعوبة في تحقيق رؤية شاملة عبر البيئات الموزعة الحديثة، وذلك من خلال استخدام أدوات مثل النقر.
أفضل الممارسات للتنصت على الشبكات
نشر نقاط الوصول التكتيكية في مواقع استراتيجية
تثبيت Network TAPs عند نقاط تجميع حركة المرور الحرجة لزيادة الرؤية إلى أقصى حد.
دمج نقاط الوصول اللاسلكية مع وسطاء الحزم
وسطاء الحزم تحسين قابلية التوسع من خلال تصفية وتوزيع حركة المرور بكفاءة.
الدعم Packet Capture المبادرات
دمج network انقر مع أجهزة التقاط الحزم وأدوات الرصد.
مراقبة حركة المرور بين الشرق والغرب
حركة المرور بين الشرق والغرب غالباً ما تتضمن رؤى قيّمة في مجال العمليات والأمن.
مواءمة الرؤية مع الأهداف الأمنية
ضمان network تدعم عمليات نشر أجهزة التنصت مراقبة الأمن السيبراني، ومتطلبات الامتثال، وأهداف المراقبة.
التوسع من أجل النمو المستقبلي
ضع في اعتبارك نمو حركة المرور المستقبلية، واعتماد الحوسبة السحابية، ومتطلبات البنية التحتية للذكاء الاصطناعي عند تصميمها. network استغلال البنى.
خاتمة
التنصت على الشبكة أصبحت تقنية أساسية للمؤسسات التي تسعى إلى تحقيق التكامل network رؤية، ومراقبة أقوى للأمن السيبراني، وتحسين الوعي التشغيلي.
مع استمرار تطور بيئات المؤسسات من خلال تبني الحوسبة السحابية الهجينة، أعباء عمل الذكاء الاصطناعيمع تزايد التطبيقات الموزعة والبنية التحتية عالية السرعة، تستمر الحاجة إلى رؤية موثوقة على مستوى الحزم في النمو.
من خلال الجمع بين network انقر مع أجهزة التقاط الحزم, وسطاء الحزم, معلومات المرور المنصات ، و إمكانية المراقبة العميقة بفضل هذه الحلول، يمكن للمؤسسات الوصول إلى بيانات حركة المرور الحيوية، وسد ثغرات الرؤية، وتحسين اكتشاف التهديدات، واكتساب الرؤى القابلة للتنفيذ اللازمة لتحسين الأداء. network الأداء والأمان.
الأسئلة الشائعة
ما هو التنصت على الشبكة؟
التنصت على الشبكة هو عملية استخدام Network TAP للوصول والنسخ network حركة المرور لأغراض المراقبة والأمن والرصد.
لماذا يُعدّ التنصت على الشبكة أمراً مهماً؟
توفر تقنية التنصت على الشبكة رؤية موثوقة على مستوى الحزم تدعم network المراقبة، والتقاط الحزم، ومراقبة الأمن السيبراني، والمراقبة العميقة.
هل التنصت على الشبكة أفضل من نسخ المنافذ؟
بالنسبة لمعظم تطبيقات مراقبة المؤسسات وأمنها، network يوفر التنصت رؤية أكثر موثوقية ويقلل من خطر فقدان الحزم.
كيف يدعم التنصت على الشبكة؟ Packet Capture?
توفر تقنية مراقبة الشبكة تدفقات حركة مرور كاملة لأجهزة التقاط الحزم، مما يضمن جمع الحزم وتحليلها بدقة.
ما هي الأدوات التي تعمل مع التنصت على الشبكة؟
Network TAPs تتكامل عادةً مع وسطاء الحزم، وأجهزة التقاط الحزم، وأدوات مراقبة الأمان، ومنصات استخبارات حركة المرور، وحلول المراقبة العميقة.
كيف يُحسّن التنصت على الشبكة من رؤية الشبكة؟
تتيح عملية التنصت على الشبكة الوصول المباشر إلى network حركة المرور، ومساعدة المؤسسات على مراقبة الاتصالات، واستكشاف مشكلات الأداء وإصلاحها، والتحقيق في التهديدات، والحصول على معلومات شاملة network الرؤية.