
Descrizione
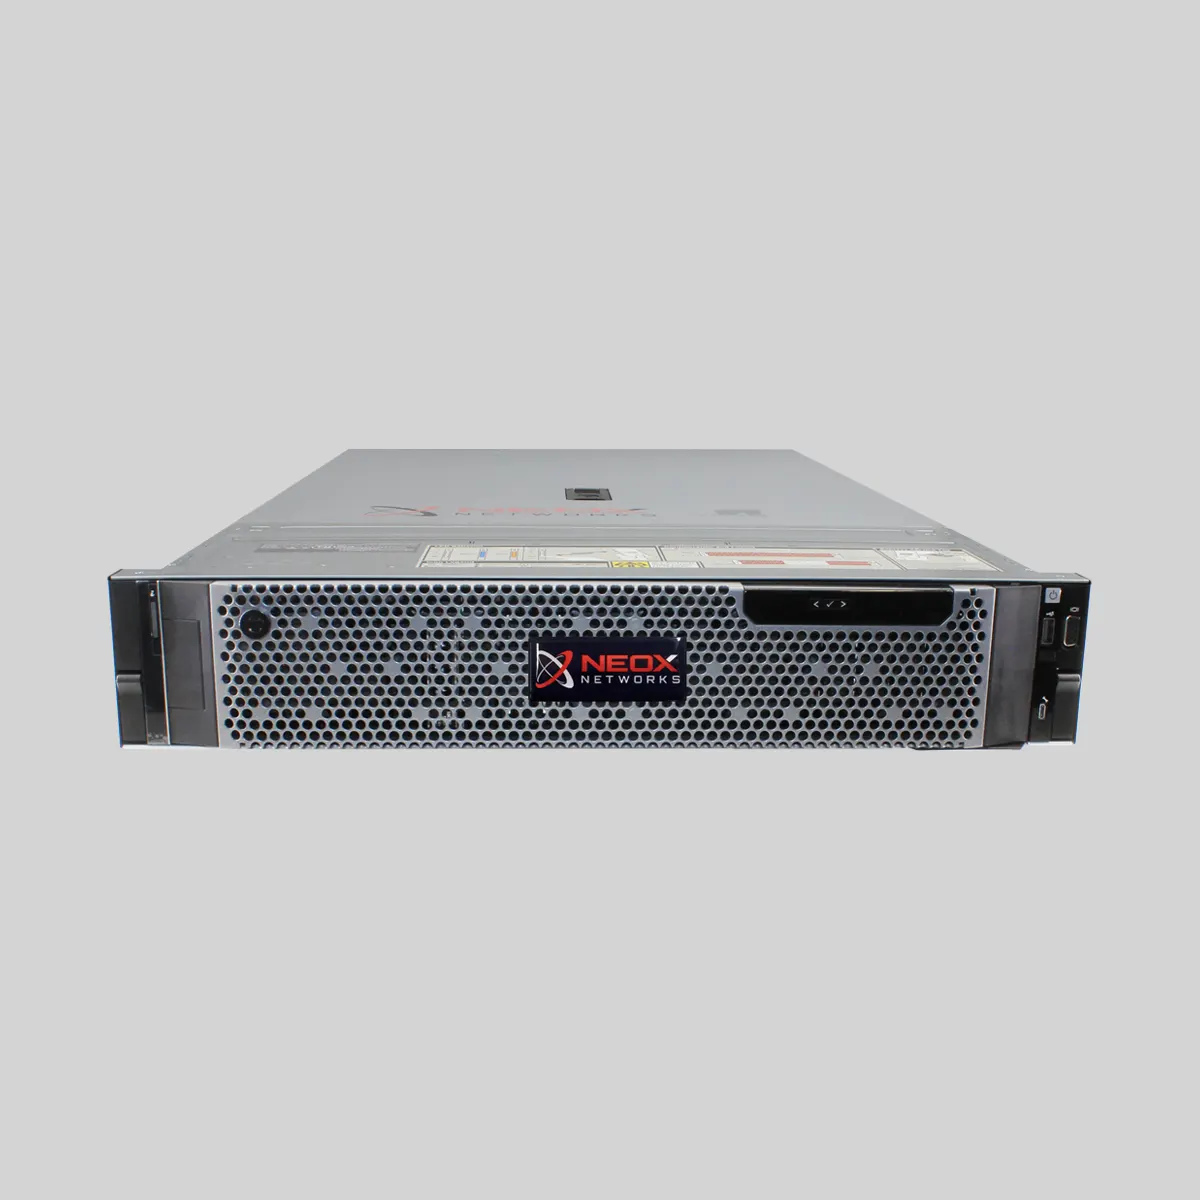
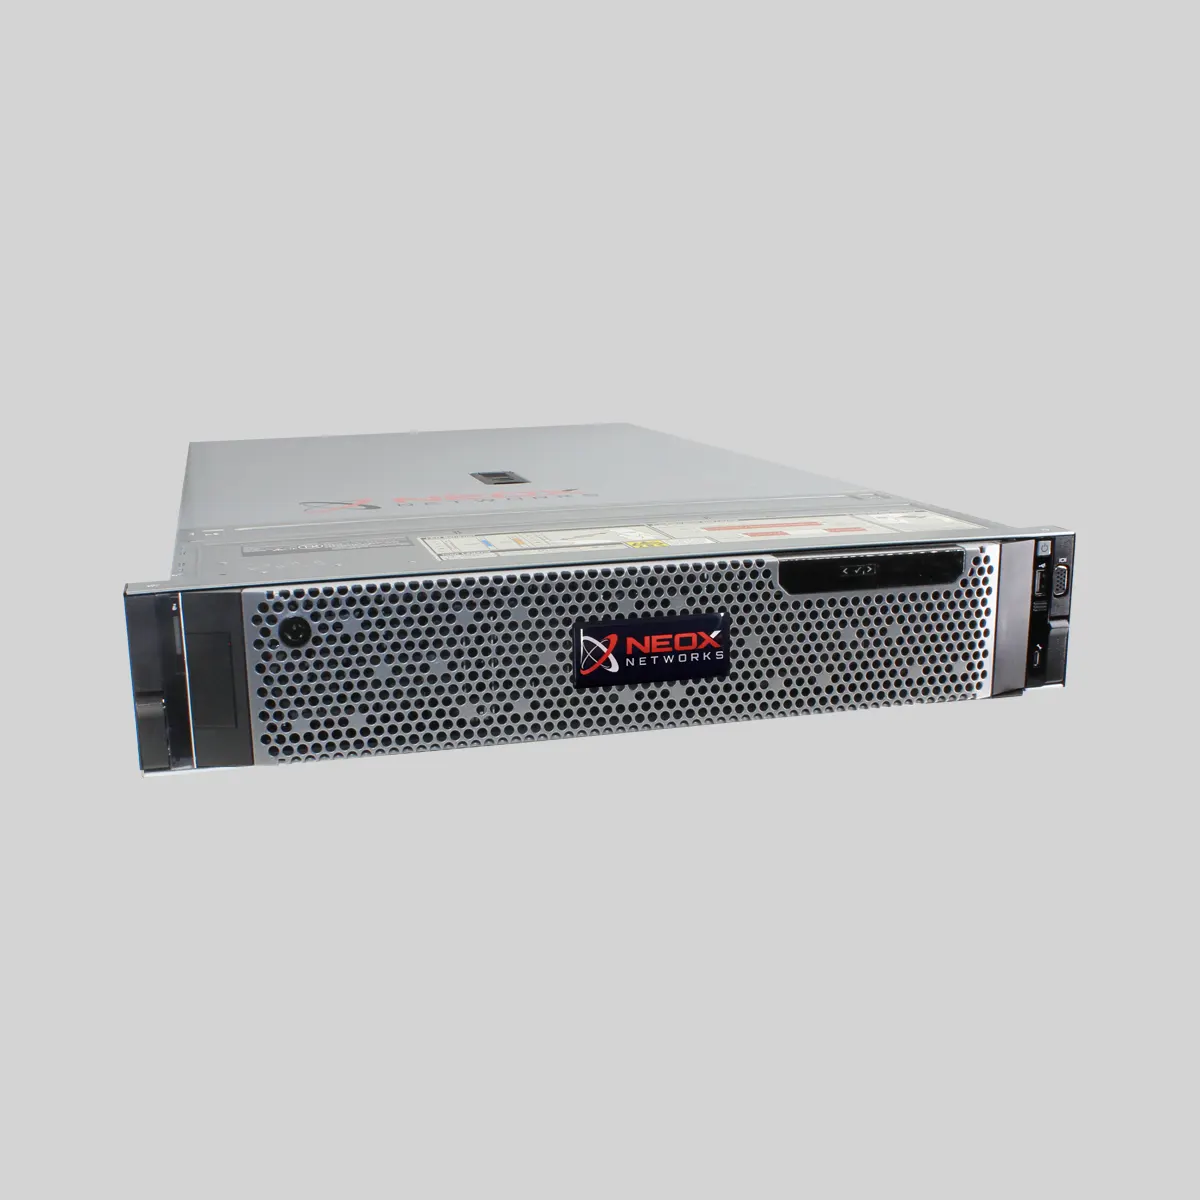
PacketGrizzly è un sistema di cattura di pacchetti modulare leader del settore e network Soluzione di analisi forense progettata per l'analisi del traffico in tempo reale e post-evento in ambienti aziendali, data center e provider di servizi ad alta velocità. networks.
Supportando ambienti Ethernet da 1G, 10G, 25G, 40G e 100G, gli appliance PacketGrizzly offrono acquisizione completa dei pacchetti senza perdita (FPC), ispezione approfondita dei pacchetti e analisi avanzate del traffico per garantire la massima affidabilità. network visibilità e intelligence sulla sicurezza.
Progettato per garantire prestazioni e scalabilità elevate, PacketGrizzly integra processori Intel Xeon con tecnologia di acquisizione accelerata da FPGA per consentire la marcatura temporale con precisione al nanosecondo, la ricostruzione delle sessioni e il filtraggio del traffico ad alta precisione. Acquisisce e analizza ogni pacchetto per rilevare anomalie, risolvere problemi di prestazioni e indagare su incidenti di sicurezza nel traffico VoIP, video e applicativo, sia in tempo reale che in ambito forense storico.
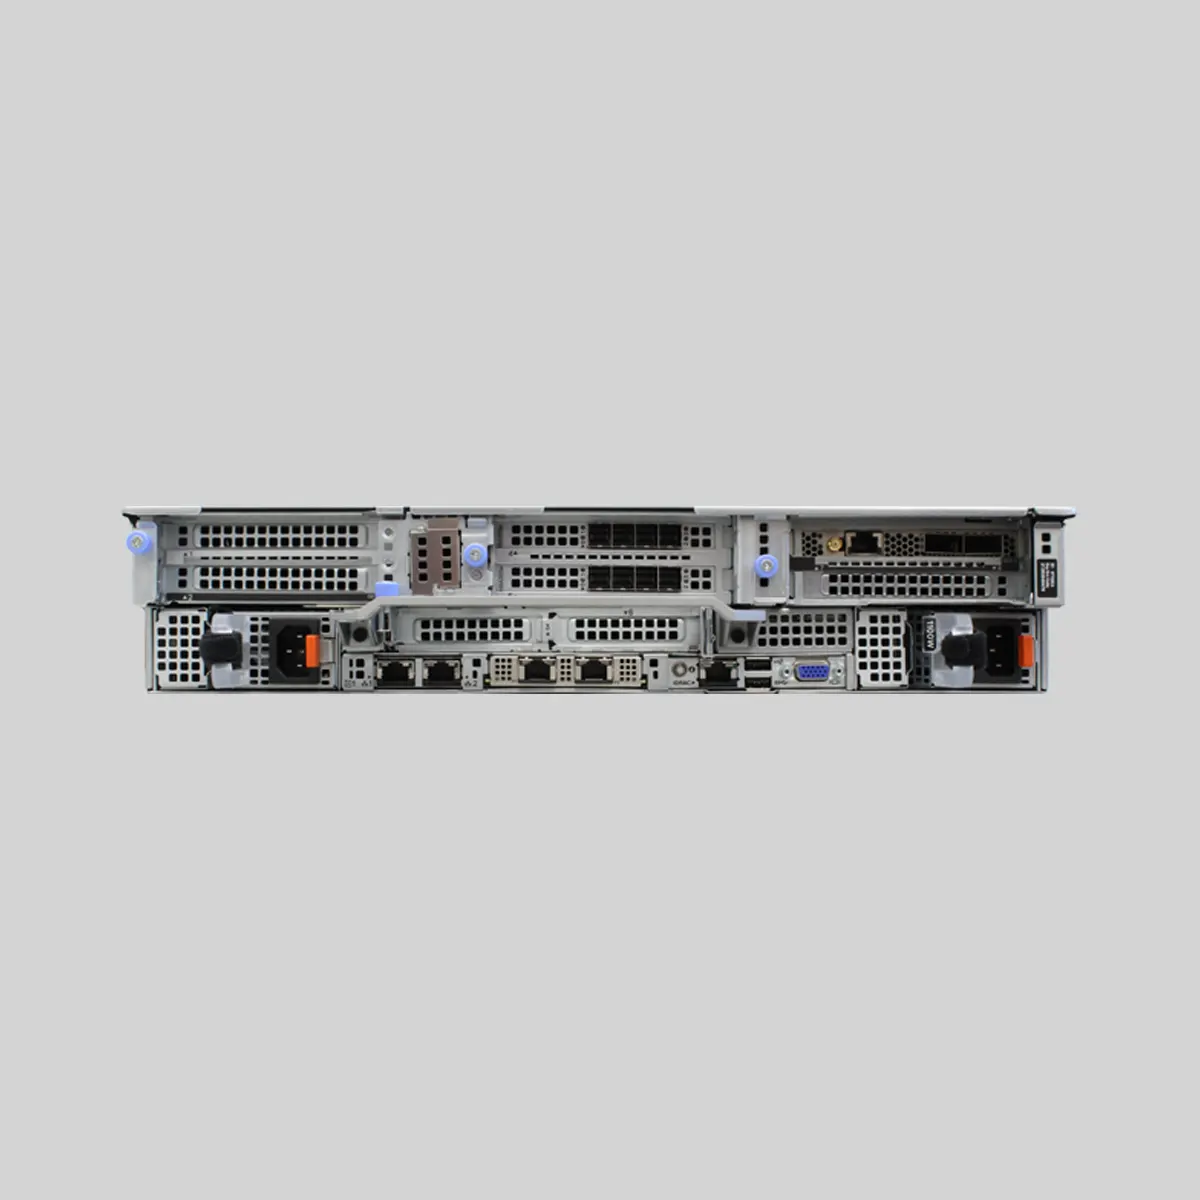
La piattaforma supporta configurazioni di porte flessibili, incluse interfacce SFP/SFP28, QSFP+ e QSFP28 con funzionalità fan-out, che la rendono adattabile ad ambienti con velocità miste. Grazie alle opzioni di storage RAID hardware e alla capacità SSD scalabile, PacketGrizzly garantisce una conservazione dei dati affidabile e ad alta velocità, da terabyte a implementazioni multi-petabyte. Lo storage crittografato opzionale garantisce la conformità agli standard di settore come FIPS 140-2, ISO/IEC 27040 e NIST 800-88.
PacketGrizzly include funzionalità avanzate network Funzionalità forensi come l'analisi dei protocolli L2-L7, il rilevamento di eventi da parte di esperti, l'analisi VoIP/video, l'identificazione del principale interlocutore e la visualizzazione grafica del flusso di comunicazione. La sua intuitiva interfaccia web semplifica l'esportazione in formato PCAP/PCAPNG e accelera il tempo medio di risoluzione (MTTR) per i team di risposta agli incidenti.
Ideale per il monitoraggio della sicurezza informatica, network ottimizzazione delle prestazioni e conformità normativa, PacketGrizzly offre acquisizione di pacchetti di livello aziendale, indagine forense e network visibilità in un'unica famiglia di dispositivi scalabili.
Progettato e realizzato per l'affidabilità, consente alle organizzazioni di comprendere, proteggere e ottimizzare appieno i propri sistemi. network infrastrutture realizzate con precisione e rapidità.