Come le organizzazioni accedono ai dati critici sul traffico
Intercettazione di rete è una tecnologia fondamentale per raggiungere la completezza network visibilità negli ambienti IT moderni. Man mano che le organizzazioni continuano ad adottare architetture cloud ibride, Carichi di lavoro dell'IA, applicazioni distribuite e strategie avanzate di monitoraggio della sicurezza informatica, ottenendo un accesso affidabile a network Il traffico è diventato più importante che mai.
Senza un'adeguata visibilità network comunicazioni, team di sicurezza, network Gli ingegneri e i team operativi potrebbero avere difficoltà a identificare i problemi di prestazioni, indagare sulle minacce, risolvere i problemi delle applicazioni e mantenere la conformità. È qui che network maschiatura gioca un ruolo fondamentale.
Fornendo accesso diretto e ininterrotto a network traffico, network maschiatura consente alle organizzazioni di raccogliere dati a livello di pacchetto per acquisizione di pacchetti, analisi del traffico, network monitoraggio, Osservabilità profonda, monitoraggio della sicurezza informatica e informazioni sul traffico iniziative.
Che cos'è l'intercettazione di rete?
Intercettazione di rete è il processo di accesso e copia network traffico utilizzando un Network TAP (Test Access Point) per fornire strumenti di monitoraggio, sicurezza e osservabilità con visibilità completa su network comunicazioni.
A differenza di altri metodi di raccolta del traffico, network toccando si ottiene l'accesso diretto a network pacchetti senza interferire con il traffico di produzione.
Uso delle organizzazioni network maschiatura supportare:
- Visibilità della rete
- Acquisizione di pacchetti
- Monitoraggio del traffico
- Osservabilità profonda
- Monitoraggio della sicurezza informatica
- Analisi forense di rete
- Informazioni sul traffico
- Monitoraggio delle prestazioni dell'applicazione
Intercettazione di rete consente alle organizzazioni di monitorare network attività accuratamente mantenendo network affidabilità e prestazioni.
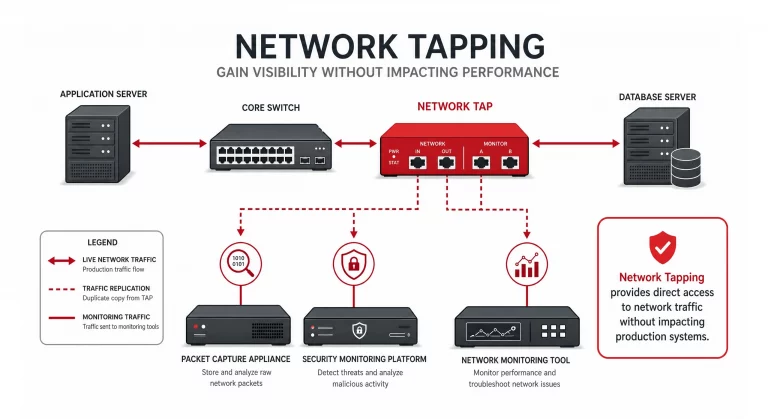
Diagramma 1: Intercettazione di rete
Perché l'intercettazione di rete è importante?
Gli ambienti aziendali moderni generano enormi quantità di network traffico attraverso:
- I data center
- Ambienti cloud ibridi
- Implementazioni multi-cloud
- Infrastruttura AI
- Cluster Kubernetes
- Ambienti virtualizzati
- Applicazioni distribuite
As networkCon l'aumentare della complessità dei sistemi, possono crearsi lacune di visibilità, rendendo difficile monitorare le prestazioni, indagare sugli incidenti e rilevare le minacce alla sicurezza informatica.
L'intercettazione di rete aiuta a eliminare questi punti ciechi fornendo accesso completo a network traffico.
Organizzazioni che implementano network maschiatura guadagno:
- Migliora network visibilità
- Migliore monitoraggio della sicurezza informatica
- Risoluzione dei problemi più rapida
- Migliorata analisi dei pacchetti
- Capacità di conformità più solide
- Migliora informazioni sul traffico
Intercettazione di rete costituisce un fondamento essenziale per le moderne architetture di osservabilità.
Come Network TAPs Gestire e distribuire il traffico
Network TAPs può fornire network Il traffico viene indirizzato agli strumenti di monitoraggio e sicurezza in modi diversi a seconda dei requisiti dell'architettura di monitoraggio. NEOX PacketRaven Network TAPs Supporta opzioni flessibili di gestione del traffico, tra cui le modalità Breakout, Aggregazione e Rigenerazione, consentendo alle organizzazioni di determinare come il traffico acquisito viene consegnato alla propria infrastruttura di monitoraggio.
Modalità Breakout
La modalità Breakout separa il traffico di trasmissione (TX) e di ricezione (RX) di un sistema full-duplex. network Connessione a flussi di monitoraggio indipendenti. Ciò consente agli strumenti di monitoraggio di analizzare ciascuna direzione separatamente ed è utile per l'analisi dettagliata dei pacchetti, la risoluzione dei problemi e il monitoraggio del traffico.
NEOX PacketRaven Network TAPs, inclusi alcuni modelli portatili, offrono la modalità Breakout per le implementazioni che richiedono un accesso separato al traffico TX e RX.
Modalità di aggregazione
La modalità di aggregazione combina il traffico TX e RX da un full-duplex network connessione in un singolo flusso di monitoraggio. Ciò consente a uno strumento di monitoraggio o di sicurezza con un singolo network interfaccia per ricevere traffico da entrambe le direzioni.
NEOX PacketRaven Network TAPs con la modalità di aggregazione è possibile semplificare le architetture di monitoraggio fornendo entrambe le direzioni di network convogliare il traffico verso un'unica interfaccia di monitoraggio.
Modalità di rigenerazione
La modalità di rigenerazione crea più copie di quelle acquisite network il traffico e lo invia simultaneamente a diversi strumenti di monitoraggio e sicurezza. Ciò consente un unico network connessione per fornire traffico a più sistemi come acquisizione di pacchetti, IDS/NDR, network piattaforme di analisi e monitoraggio della sicurezza.
NEOX PacketRaven Network TAPs con la modalità di rigenerazione consentono alle organizzazioni di condividere lo stesso network Gestione del traffico attraverso diversi strumenti di monitoraggio senza dover implementare un TAP separato per ogni strumento.
Insieme, queste modalità offrono alle organizzazioni una maggiore flessibilità nel modo in cui network Il traffico viene consultato e consegnato, contribuendo alla connessione Network TAPs con gli strumenti di acquisizione dei pacchetti, sicurezza e osservabilità utilizzati nell'intera architettura di monitoraggio.
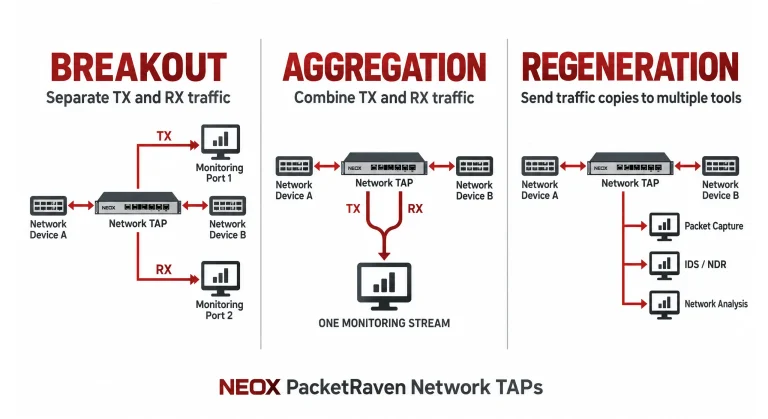
Diagramma 2: Network TAPs Processo di gestione
Come funziona l'intercettazione di rete?
A Network TAP viene installato direttamente nel network percorso tra i dispositivi connessi.
Quando il traffico passa attraverso il network connessione, il TAP crea una copia esatta di ogni pacchetto e invia quel traffico al monitoraggio e strumenti di sicurezza.
Il traffico di produzione continua senza interruzioni, mentre i sistemi di monitoraggio ottengono una visibilità completa dei pacchetti.
Un tipico network maschiatura L'architettura comprende:
Network TAPs
Fornire accesso diretto ai pacchetti.
Broker di pacchetti
Aggregare, filtrare, ottimizzare e distribuire il traffico.
Packet Capture Elettrodomestici
Archivia e analizza i dati dei pacchetti.
Piattaforme di monitoraggio della sicurezza
Individuare le minacce e indagare sulle attività sospette.
Piattaforme di osservabilità approfondita
Genera informazioni utili a partire dai dati di traffico a livello di pacchetto.
Questa architettura garantisce che le organizzazioni possano monitorare il traffico senza influire network e le prestazioni.
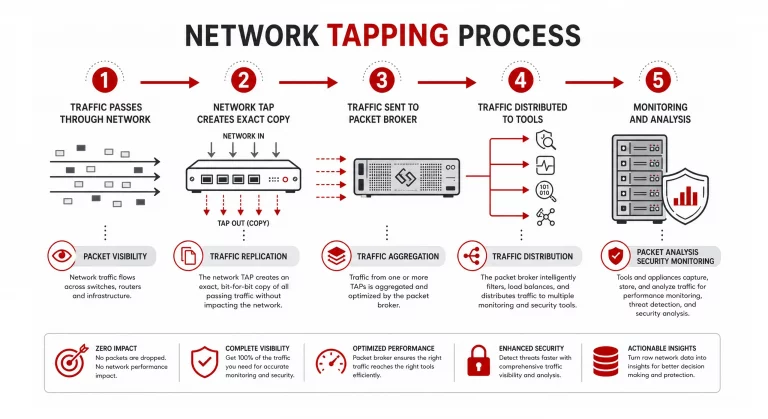
Diagramma 3: Processo di intercettazione della rete
Intercettazione di rete vs. mirroring delle porte
Una delle domande più comuni che le organizzazioni si pongono è se network maschiatura oppure la duplicazione delle porte offre una migliore visibilità.
Intercettazione della rete | Port Mirroring |
Cattura tutti i pacchetti | Potrebbero perdere pacchetti |
Monitoraggio passivo | Dipendente dall'interruttore |
Nessun impatto sul traffico di produzione | Può influire sulle prestazioni dell'interruttore |
visibilità affidabile dei pacchetti | Potenziali lacune di visibilità |
Supporta l'alta velocità networks | Scalabilità limitata |
Ideale per il monitoraggio della sicurezza | Spesso utilizzato per il monitoraggio di base |
Sebbene il port mirroring possa essere adatto a determinati ambienti, network maschiatura è generalmente considerato l'approccio preferito per le organizzazioni che richiedono affidabilità network visibilità e monitoraggio a livello di pacchetto.
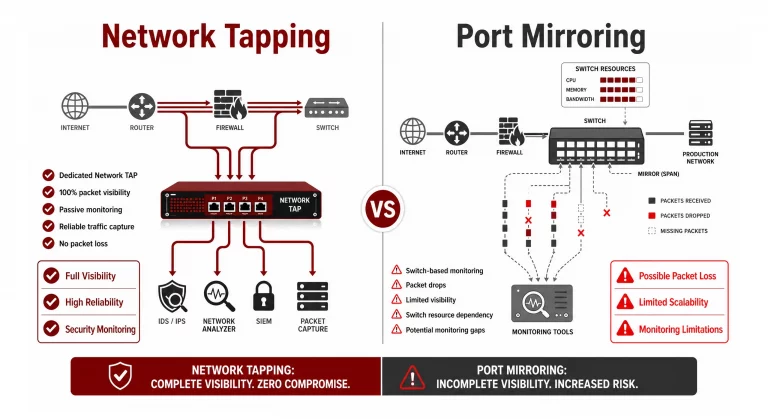
Diagramma 4: Intercettazione di rete vs. mirroring delle porte
Vantaggi del Network Tapping
Visibilità completa della rete
Intercettazione di rete fornisce accesso diretto a network comunicazioni tra ambienti fisici, virtuali e cloud.
Le organizzazioni ottengono visibilità su:
- Traffico dell'applicazione
- Comunicazioni dell'utente
- Interazioni con il server
- Traffico est-ovest
- Traffico nord-sud
- Carichi di lavoro cloud
- traffico dell'infrastruttura AI
La visibilità completa consente ai team di comprendere network comportamento con maggiore precisione.
Migliora Packet Capture
Acquisizione di pacchetti Le soluzioni dipendono da una raccolta accurata dei dati sul traffico.
L'intercettazione della rete garantisce sistemi di acquisizione pacchetti ricevere:
- Flussi di pacchetti completi
- Timestamp precisi dei pacchetti
- visibilità affidabile dei pacchetti
- accesso al traffico ad alta velocità
Questo migliora analisi dei pacchetti and network la risoluzione dei problemi capacità.
Monitoraggio avanzato della sicurezza informatica
I team di sicurezza informatica si affidano alla visibilità a livello di pacchetto per identificare le minacce e indagare sugli incidenti.
L'intercettazione di rete supporta:
- Rilevamento delle minacce
- Indagine sul malware
- Analisi forense di rete
- Risposta agli incidenti
- Rilevamento del movimento laterale
- Analisi del traffico est-ovest
Fornendo una visibilità completa del traffico, network Il monitoraggio aiuta i team di sicurezza a rilevare attività dannose che altrimenti potrebbero passare inosservate.
Monitoraggio più efficace delle prestazioni di rete
I problemi di prestazioni spesso hanno origine all'interno network comunicazioni.
L'intercettazione della rete consente ai team di monitorare:
- Latenza dell'applicazione
- Perdita di pacchetti
- Ritrasmissioni
- colli di bottiglia del traffico
- Dipendenze del servizio
Questa visibilità accelera l'analisi delle cause profonde e migliora l'efficienza operativa.
Supporta l'osservabilità approfondita
Osservabilità profonda dipende da dati di traffico a livello di pacchetto di alta qualità.
L'intercettazione della rete fornisce la visibilità sul traffico necessaria per:
- Informazioni sul traffico
- Visibilità della rete
- Analisi dei pacchetti
- visibilità delle nuvole
- Monitoraggio del cloud ibrido
- Osservabilità AI
Organizzazioni che perseguono Osservabilità profonda strategie frequentemente impiegate network sfruttare le soluzioni come componente fondamentale della loro architettura di osservabilità.
Dove viene utilizzata l'intercettazione di rete?
Reti aziendali
Le grandi organizzazioni utilizzano network maschiatura per migliorare la visibilità sulle infrastrutture critiche.
Security Operations Center (SOC)
I team SOC utilizzano network Utilizzo a supporto del monitoraggio della sicurezza informatica e del rilevamento delle minacce.
Dati Centro
Intercettazione di rete Consente il monitoraggio del traffico ad alta velocità negli ambienti dei data center aziendali.
Ambienti cloud ibridi
Uso delle organizzazioni network maschiatura per mantenere la visibilità durante lo spostamento dei carichi di lavoro tra ambienti on-premise e cloud.
Servizi finanziari
Gli istituti finanziari utilizzano network Utilizzo per la conformità, il monitoraggio della sicurezza e l'analisi delle prestazioni.
Reti governative
Le organizzazioni governative impiegano network maschiatura per migliorare la visibilità e supportare le operazioni di sicurezza.
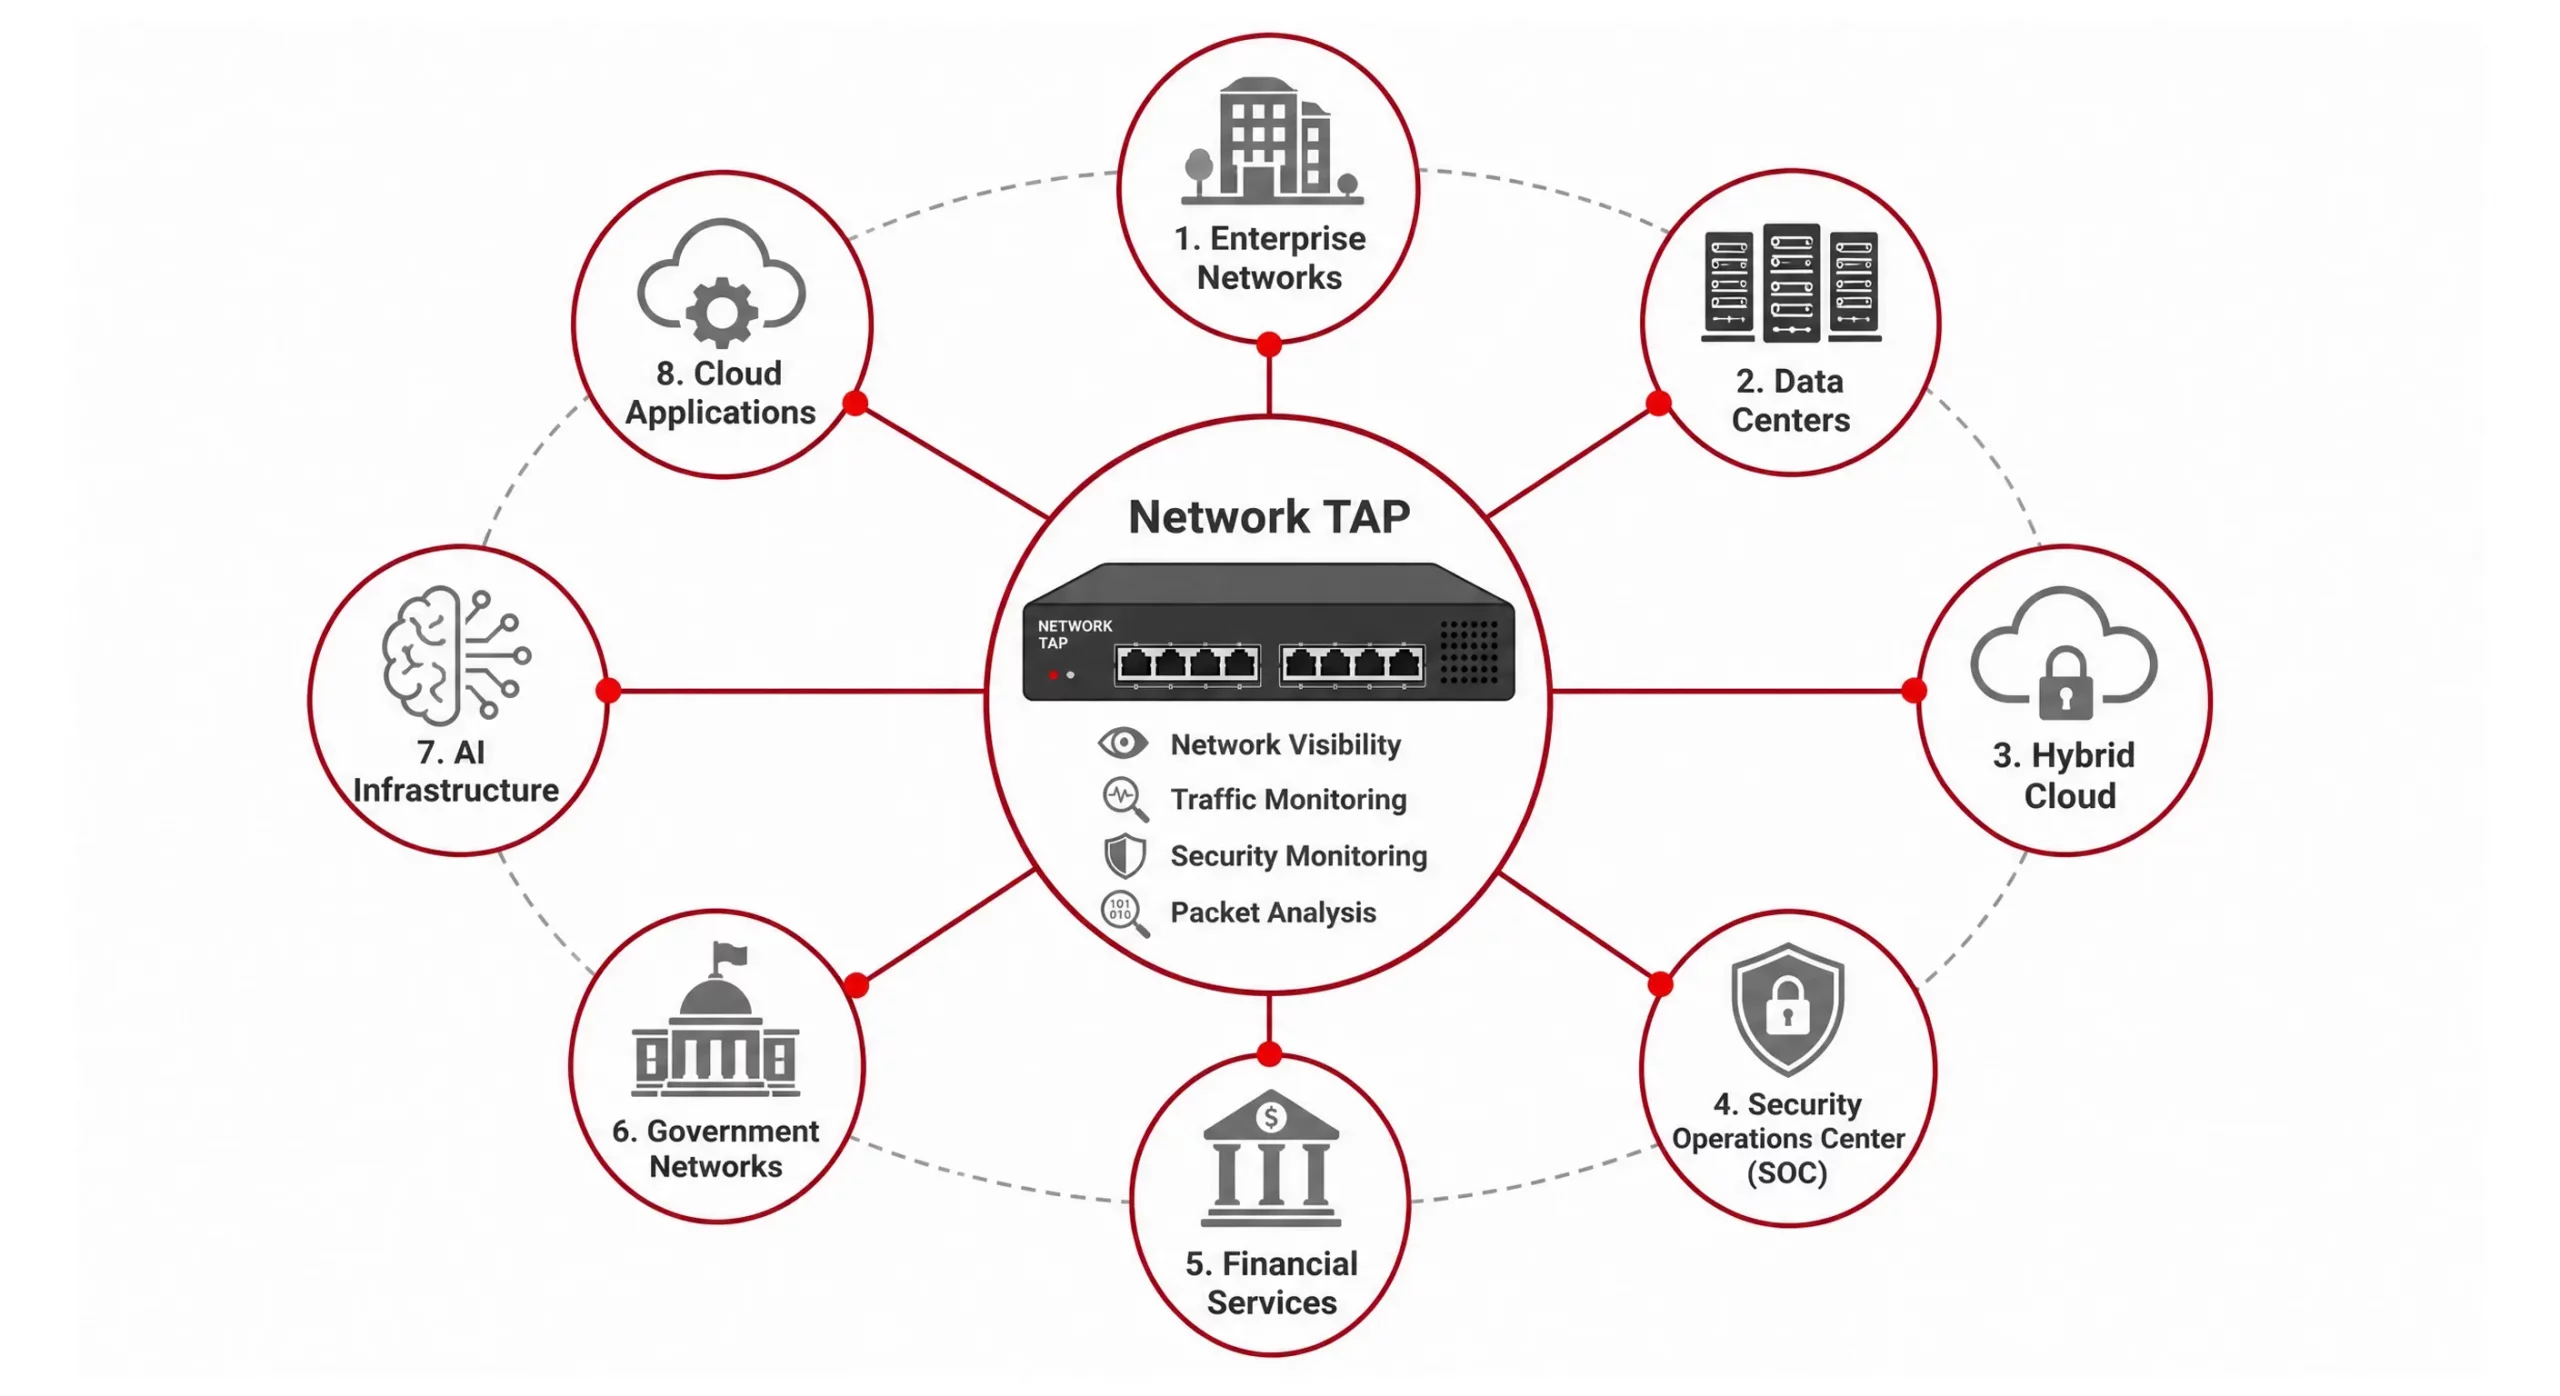
Diagramma 5: Visibilità delle intercettazioni di rete
Intercettazione di rete e Packet Capture
Intercettazione di rete e acquisizione di pacchetti collaborare per fornire un servizio completo network visibilità.
L'intercettazione di rete consente l'accesso al traffico.
Sistemi di acquisizione pacchetti registrare e memorizzare il traffico.
Insieme sostengono:
- Analisi storica del traffico
- Indagini sulle minacce
- Monitoraggio della conformità
- Risoluzione dei problemi di rete
- Analisi approfondita dei pacchetti
Senza un accesso affidabile al traffico, le soluzioni di cattura dei pacchetti potrebbero perdere informazioni critiche network attività.
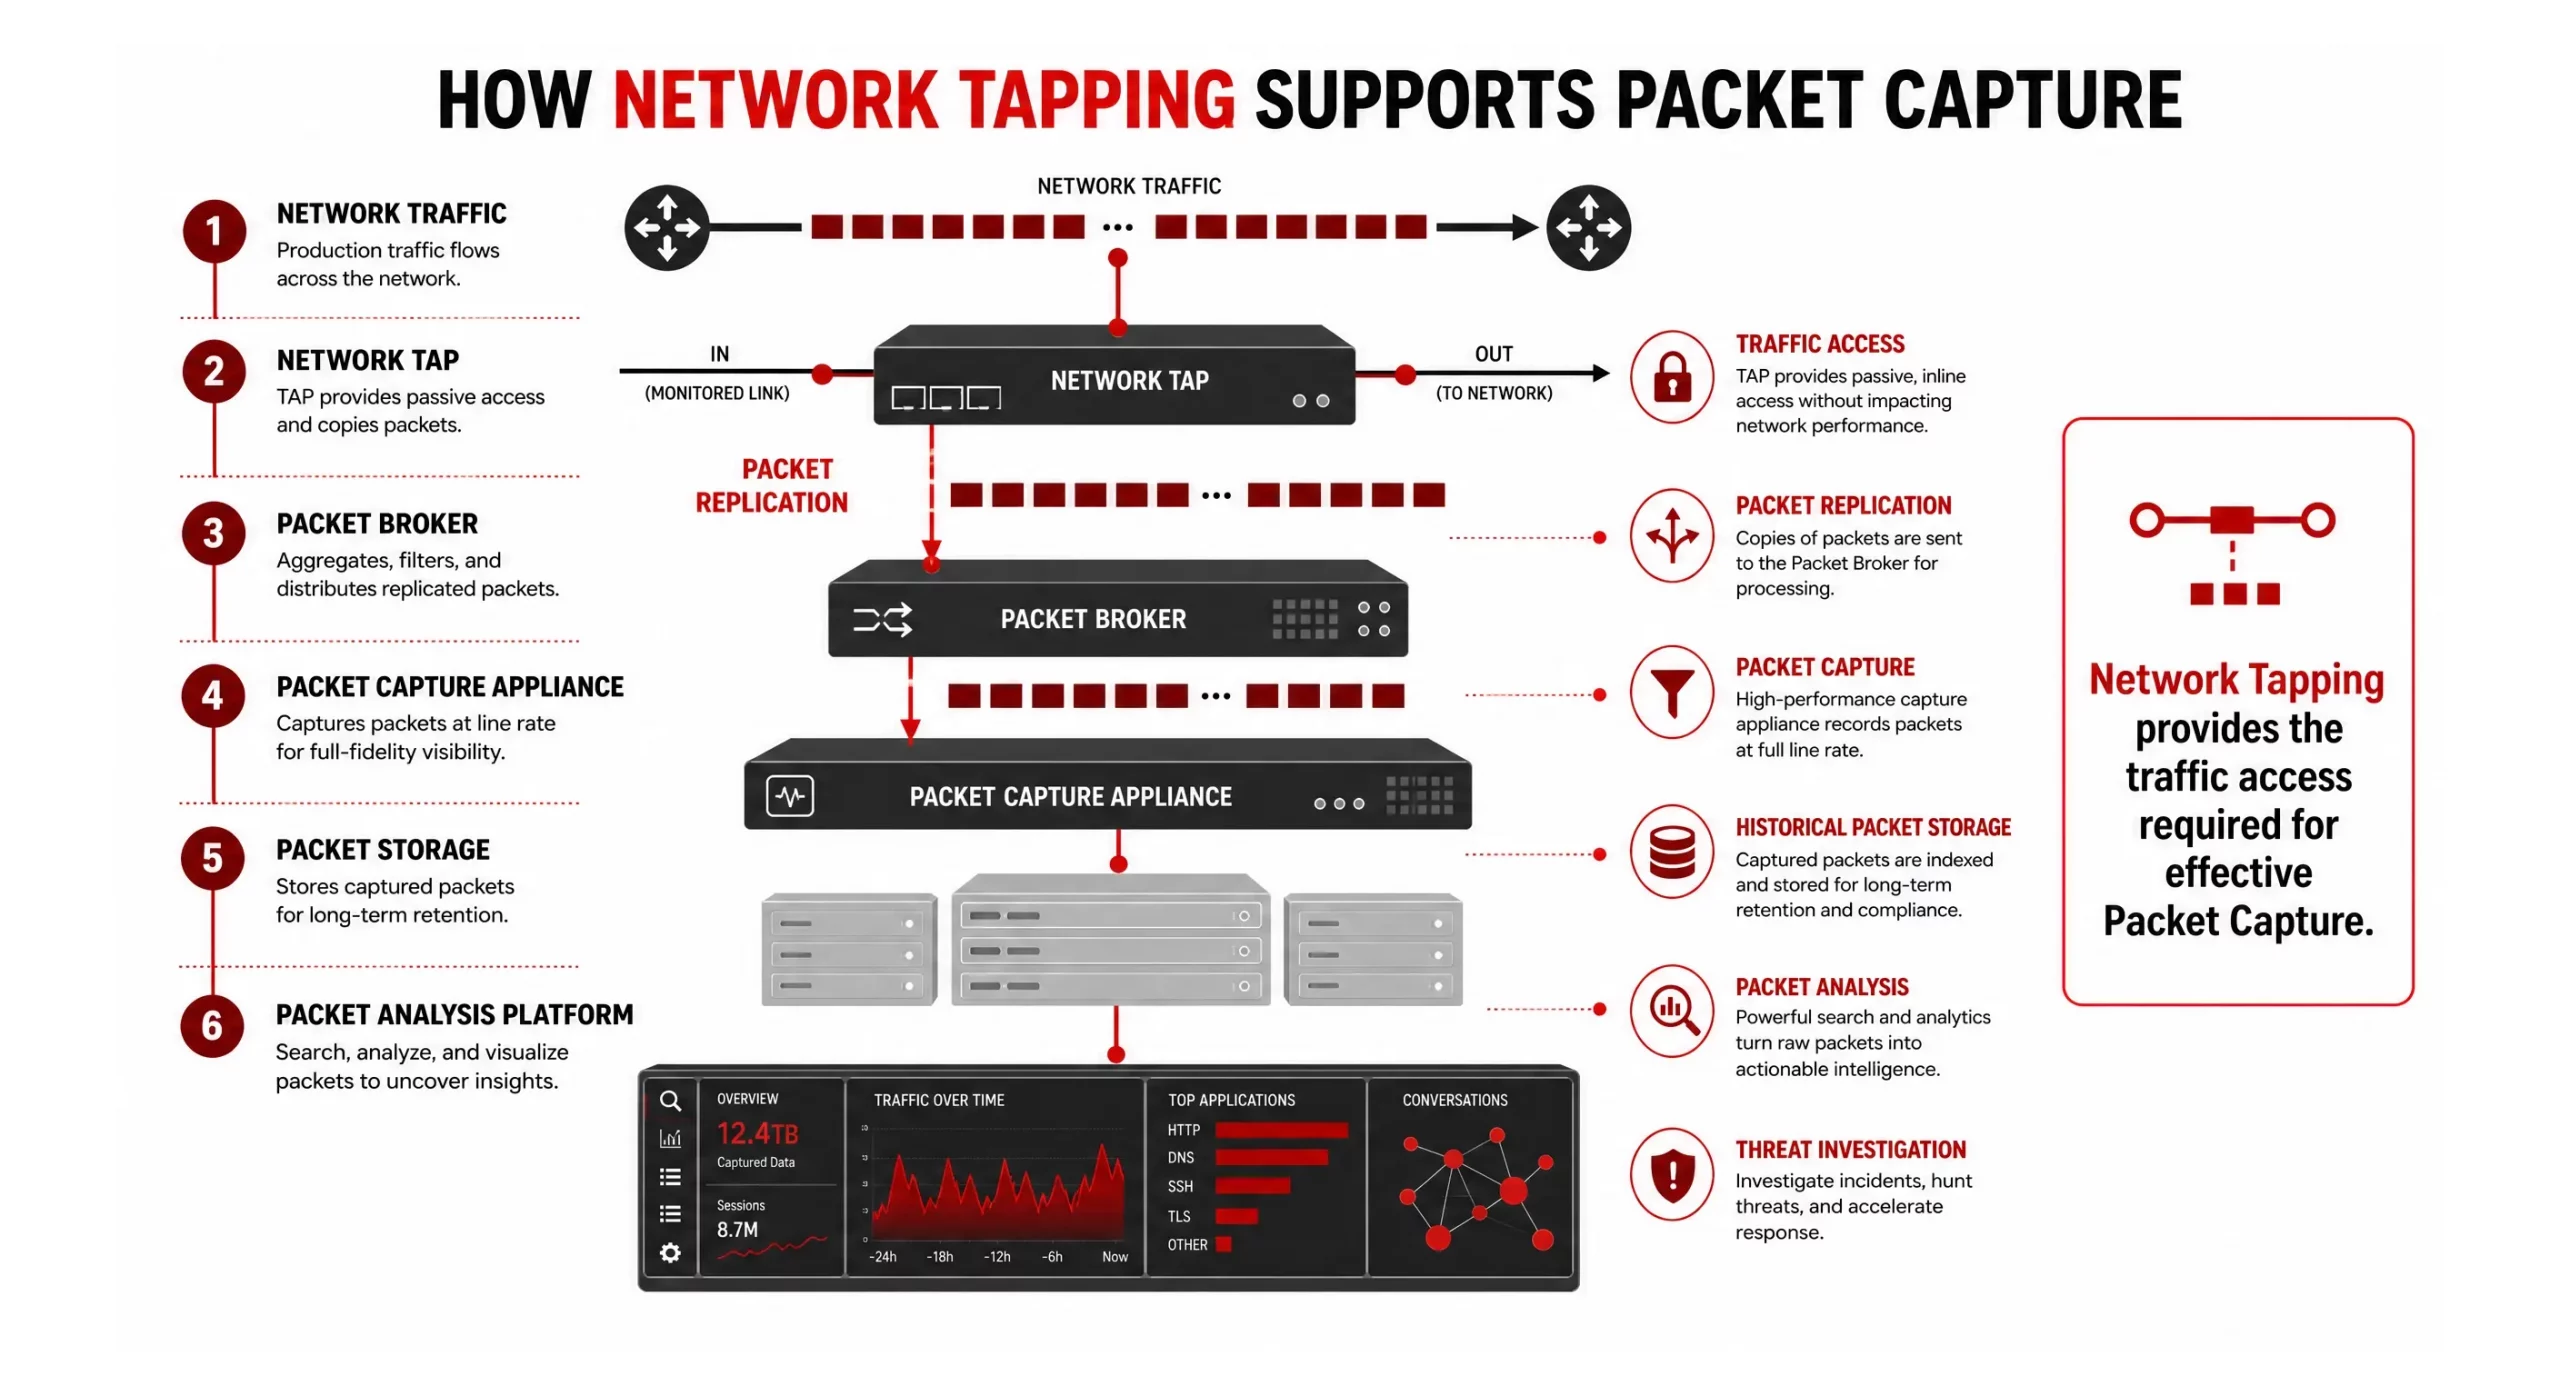
Diagramma 6: Supporti per l'intercettazione di rete Packet Capture
Intercettazione di rete e analisi del traffico
Informazioni sul traffico Trasforma i dati grezzi dei pacchetti in informazioni utili.
Intercettazione di rete supporta informazioni sul traffico fornendo accesso a:
- Comunicazioni di rete
- Attività dell'utente
- Comportamento dell'applicazione
- Interazioni infrastrutturali
- Traffico cloud
Le organizzazioni utilizzano le informazioni sul traffico dati per migliorare la consapevolezza operativa e l'efficacia della sicurezza informatica.
Intercettazione della rete per un'osservabilità approfondita
Le organizzazioni moderne adottano sempre più Osservabilità profonda strategie per ottenere informazioni più approfondite su network attività.
Deep Observability combina:
- Visibilità del pacchetto
- Informazioni sul traffico
- Analisi dei pacchetti
- Monitoraggio della rete
- visibilità delle nuvole
- Osservabilità AI
Intercettazione di rete funge da fonte primaria di dati a livello di pacchetto necessari a supporto di queste iniziative.
Senza network In tal caso, le organizzazioni potrebbero avere difficoltà a ottenere una visibilità completa negli ambienti distribuiti moderni.
Migliori pratiche per l'intercettazione di rete
Installare i TAP in posizioni strategiche
Installazione Network TAPs nei punti critici di aggregazione del traffico per massimizzare la visibilità.
Combinare i TAP con i broker di pacchetti
Broker di pacchetti Migliorare la scalabilità filtrando e distribuendo il traffico in modo efficiente.
Assistenza Packet Capture Iniziative
Integrare network toccando con apparecchi di cattura dei pacchetti e strumenti di monitoraggio.
Monitorare il traffico est-ovest
Traffico est-ovest spesso contiene preziose informazioni operative e di sicurezza.
Allineare la visibilità agli obiettivi di sicurezza
Garantire network Le implementazioni di tapping supportano il monitoraggio della sicurezza informatica, i requisiti di conformità e gli obiettivi di osservabilità.
Scalabilità per la crescita futura
Considera la crescita futura del traffico, l'adozione del cloud e i requisiti dell'infrastruttura AI durante la progettazione network architetture di intercettazione.
Conclusione
Intercettazione di rete è diventata una tecnologia essenziale per le organizzazioni che cercano la completezza network visibilità, un monitoraggio della sicurezza informatica più efficace e una maggiore consapevolezza operativa.
Poiché gli ambienti aziendali continuano a evolversi attraverso l'adozione del cloud ibrido, Carichi di lavoro dell'IACon le applicazioni distribuite e le infrastrutture ad alta velocità, la necessità di una visibilità affidabile a livello di pacchetto continua a crescere.
Combinando network toccando con apparecchi di cattura dei pacchetti, broker di pacchetti, informazioni sul traffico piattaforme e Osservabilità profonda Grazie a queste soluzioni, le organizzazioni possono accedere a dati critici sul traffico, eliminare le lacune di visibilità, migliorare il rilevamento delle minacce e ottenere le informazioni utili necessarie per ottimizzare network prestazioni e sicurezza.
DOMANDE FREQUENTI
Che cos'è l'intercettazione di rete?
L'intercettazione di rete è il processo di utilizzo di un Network TAP per accedere e copiare network traffico per scopi di monitoraggio, sicurezza e osservabilità.
Perché l'intercettazione di rete è importante?
L'intercettazione di rete fornisce una visibilità affidabile a livello di pacchetto che supporta network Monitoraggio, acquisizione di pacchetti, monitoraggio della sicurezza informatica e osservabilità approfondita.
È meglio utilizzare il Network Tapping o il Port Mirroring?
Per la maggior parte delle applicazioni di monitoraggio e sicurezza aziendali, network L'intercettazione del traffico offre una visibilità più affidabile e riduce il rischio di perdita di pacchetti.
Come funziona il supporto di Network Tapping? Packet Capture?
L'intercettazione del traffico di rete fornisce flussi di traffico completi ai dispositivi di acquisizione dei pacchetti, garantendo una raccolta e un'analisi accurate dei pacchetti.
Quali strumenti sono compatibili con l'intercettazione di rete?
Network TAPs Si integrano comunemente con broker di pacchetti, dispositivi di acquisizione pacchetti, strumenti di monitoraggio della sicurezza, piattaforme di intelligence sul traffico e soluzioni di osservabilità approfondita.
In che modo l'intercettazione di rete migliora la visibilità della rete?
L'intercettazione di rete fornisce accesso diretto a network traffico, aiutando le organizzazioni a monitorare le comunicazioni, risolvere i problemi di prestazioni, indagare sulle minacce e ottenere informazioni complete network visibilità.